Was ist die 3-2-1-Backup-Regel?
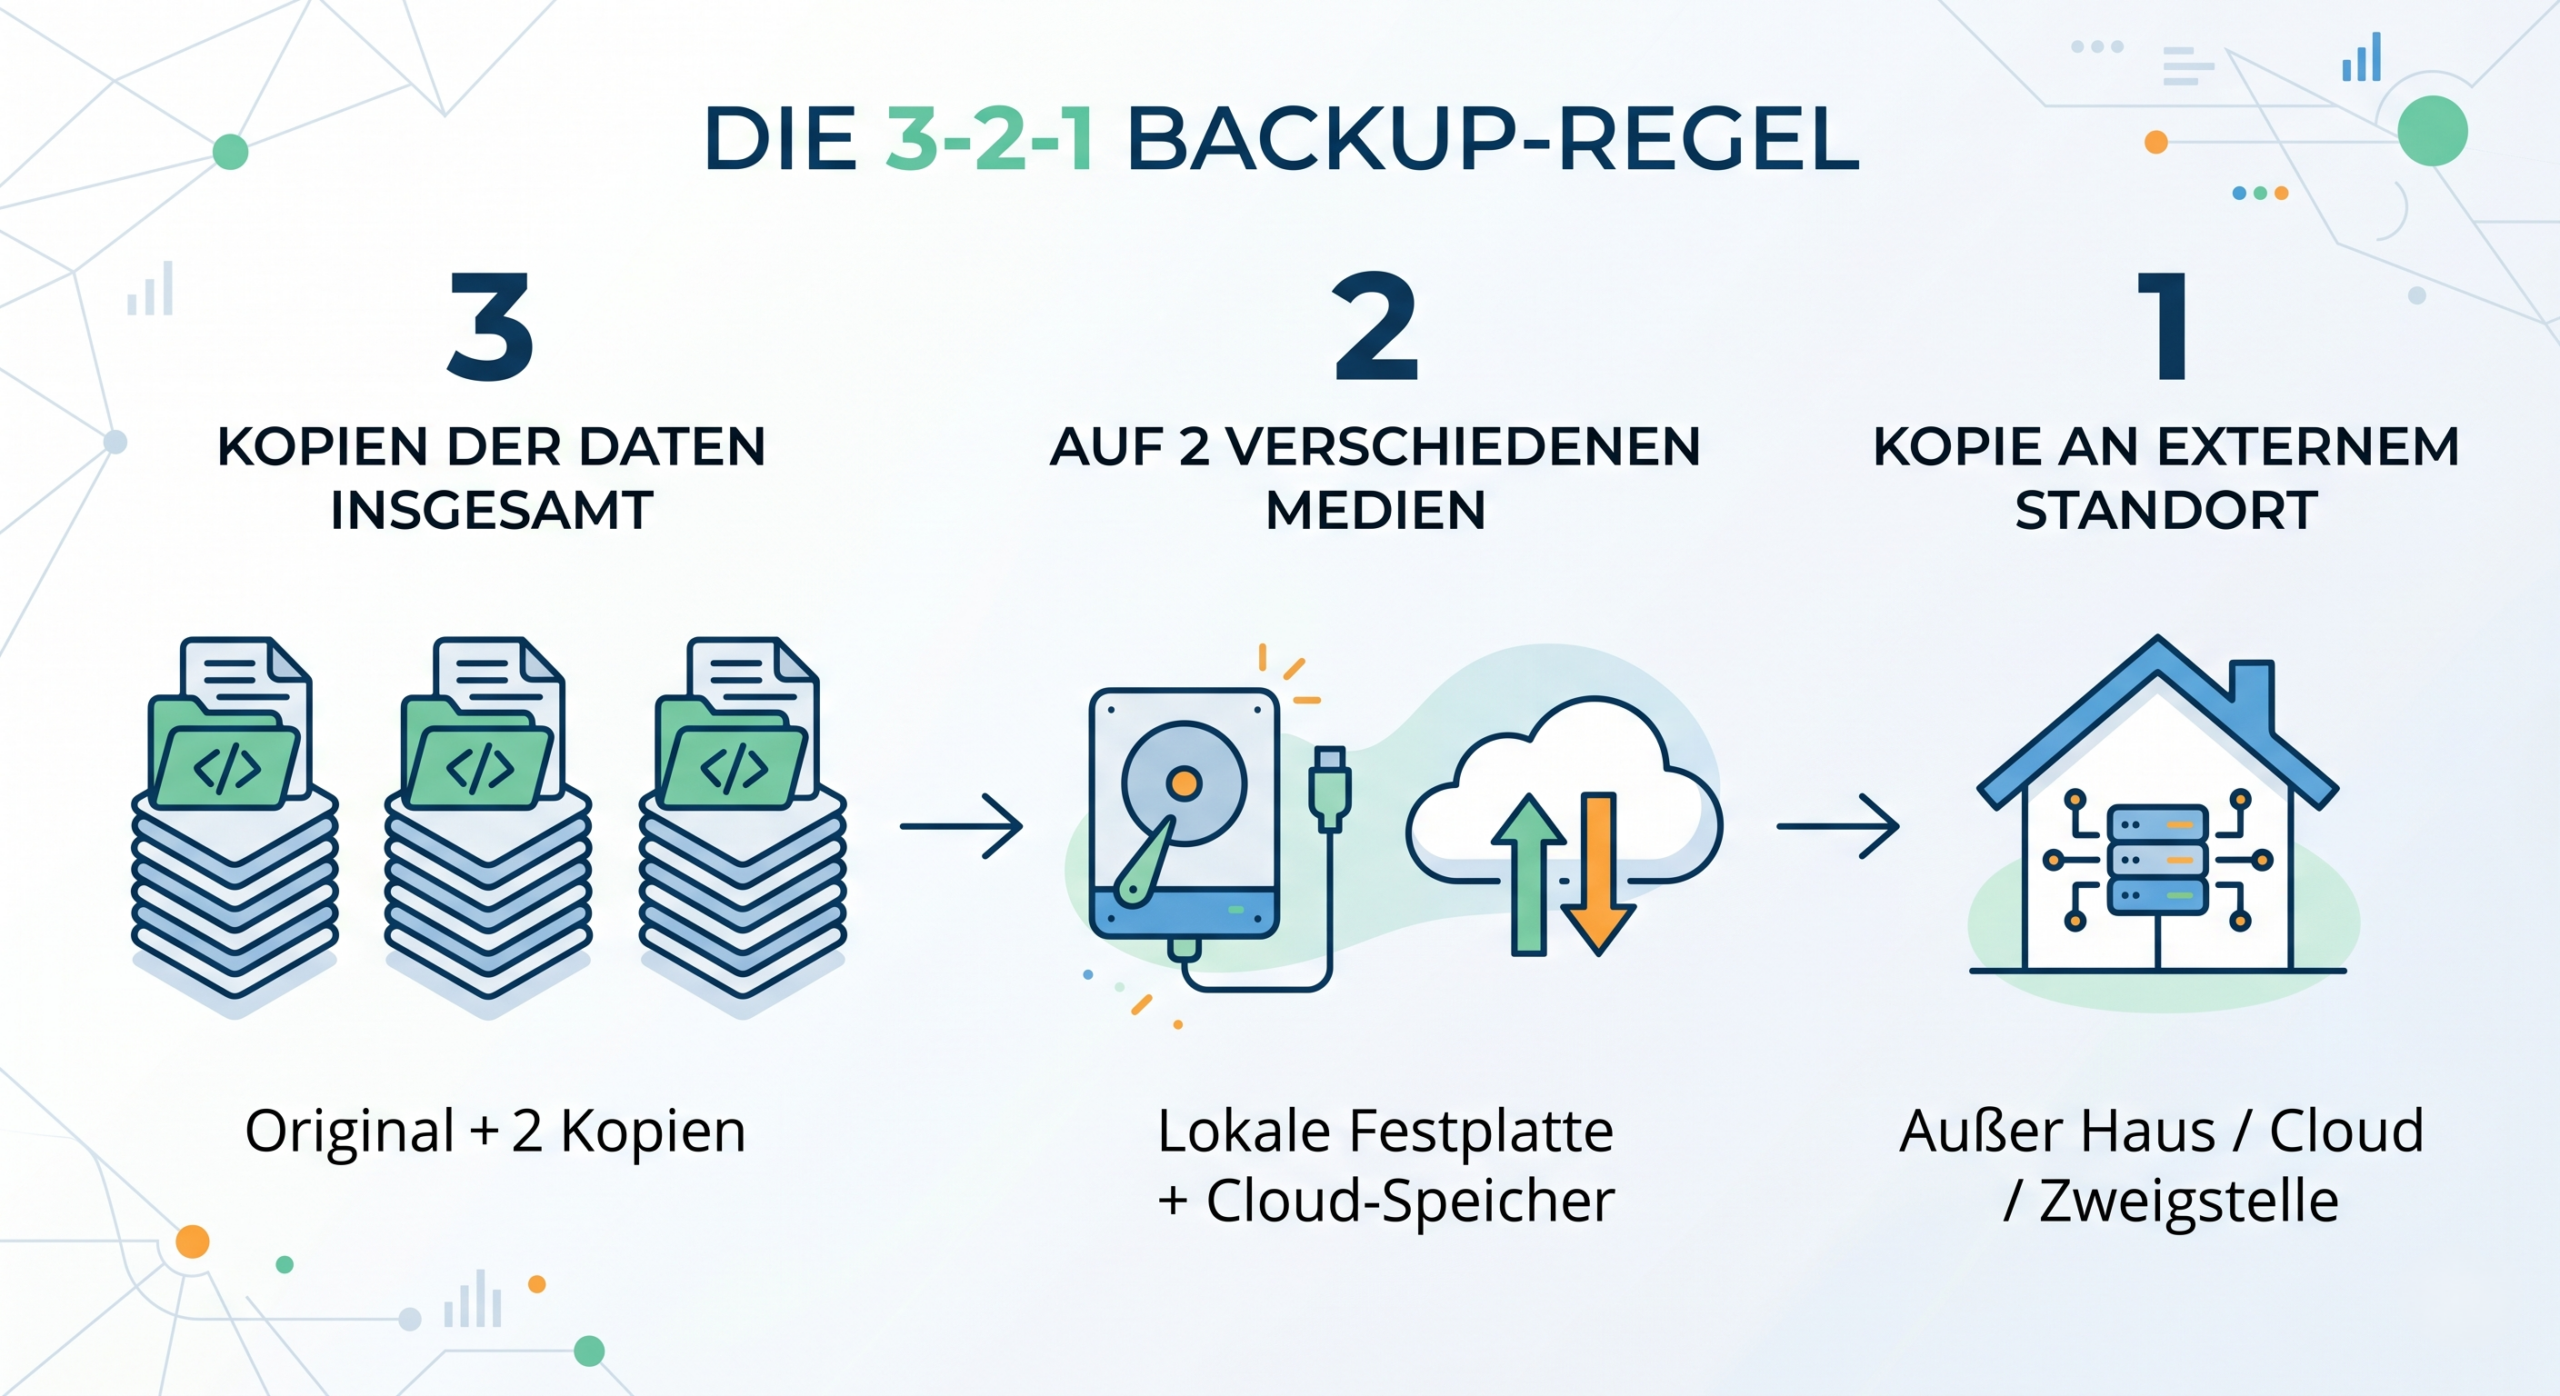
Die Regel in drei Zahlen:
3 – Bewahren Sie mindestens drei Kopien Ihrer Daten auf: das Original plus zwei Backups.
2 – Speichern Sie diese Kopien auf mindestens zwei unterschiedlichen Speichermedien (z.B. interne Festplatte und externe Festplatte, oder NAS und Cloud).
1 – Bewahren Sie mindestens eine Kopie an einem anderen physischen Ort auf, getrennt vom Hauptstandort.
Die Hintergrundgeschichte der 3-2-1-Regel
Die 3-2-1-Backup-Regel ist keine neue Erfindung des Cloud-Zeitalters. Ihre Wurzeln reichen deutlich weiter zurück, in eine Zeit, in der professionelle Datensicherung vor allem ein Thema für Fotografen, Archive und Rechenzentren war.
Bekannt wurde das Prinzip vor allem durch die Fotografie-Community, in der Verlustszenarien besonders schmerzhaft sind. Ein Hochzeitsfotograf, der die einzige Kopie seiner Aufnahmen auf einer einzigen Speicherkarte hat, verliert bei deren Defekt unwiederbringliche Erinnerungen seiner Kunden. Aus diesen praktischen Erfahrungen heraus entwickelte sich über die Jahre eine einfache, eingängige Faustregel, die sich schnell auch in der IT-Branche und im Unternehmensumfeld durchsetzte.
Heute ist die 3-2-1-Regel ein fester Bestandteil praktisch jeder seriösen IT-Sicherheitsberatung und wird auch von Behörden wie dem BSI als Mindeststandard für Datensicherung empfohlen.
Warum ist die 3-2-1-Backup-Strategie sinnvoll?
Die Logik hinter der Regel ist bestechend einfach: Jede einzelne Komponente der Strategie schützt vor einer bestimmten Art von Risiko.
| Bestandteil | Schützt vor | Beispiel-Szenario |
|---|---|---|
| Mehrere Kopien (3) | Einzelnem Geräteausfall | Eine Festplatte stirbt, die andere Kopie bleibt intakt |
| Unterschiedliche Medien (2) | Medienspezifischen Fehlern | Ein Defekt der lokalen Festplatte betrifft nicht die räumlich getrennte Cloud-Kopie |
| Externer Standort (1) | Lokalen Katastrophen | Brand, Diebstahl oder Wasserschaden im Büro zerstört nicht alle Kopien |
Besonders wichtig im Kontext von Ransomware: Eine reine Backup-Strategie ohne räumliche und mediale Trennung schützt nicht zuverlässig. Seine Backups vor Ransomware zu schützen bereits beschrieben haben, verschlüsselt moderne Ransomware gezielt auch verbundene Netzwerklaufwerke und Backup-Systeme. Genau das verhindert die 3-2-1-Regel durch die Trennung von Standort und Medium.
Wichtig im Kontext von Ransomware:
Für wen ist die 3-2-1-Regel gedacht? Unternehmen, Privatpersonen oder beide?
Kurze Antwort: für beide. Die 3-2-1-Backup-Regel ist eines der wenigen IT-Sicherheitskonzepte, das unabhängig von Größe und Komplexität gleich gut funktioniert.
Für Privatpersonen
Für kleine und mittlere Unternehmen
Für größere Organisationen
Wie setzt man die 3-2-1-Backup-Strategie konkret um?
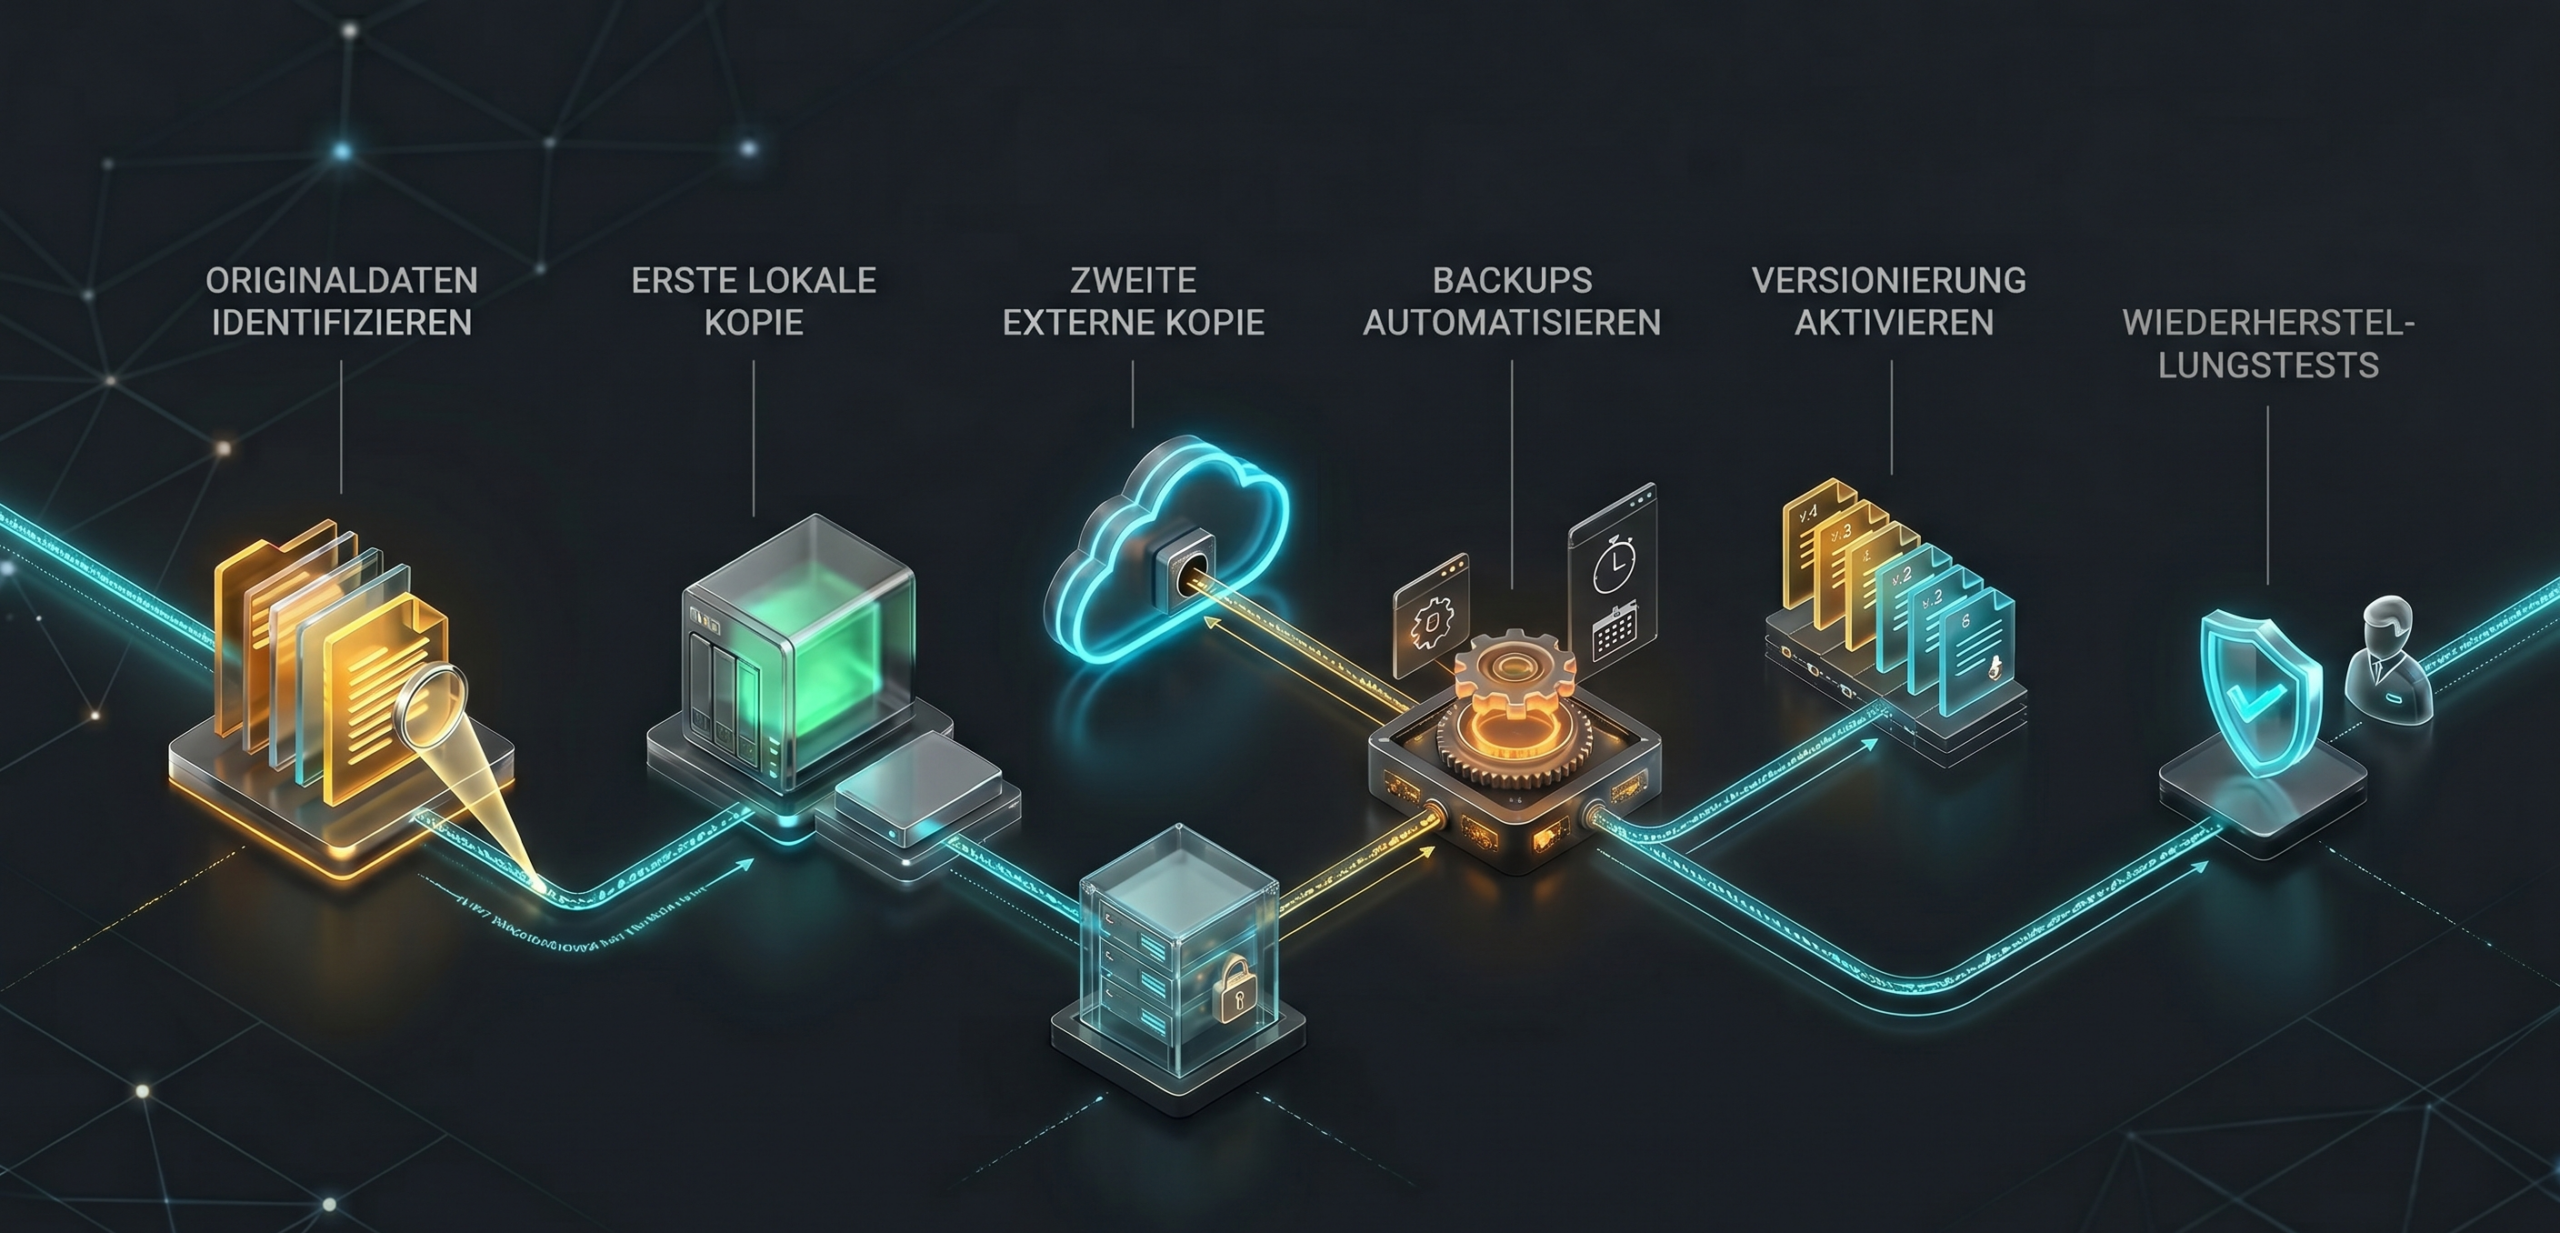
Die Umsetzung lässt sich in klare, nachvollziehbare Schritte unterteilen:
- Originaldaten identifizieren. Welche Daten sind tatsächlich geschäftskritisch oder unersetzlich? Nicht alles muss dreifach gesichert werden, aber alles Wichtige sollte es.
- Erste Backup-Kopie auf einem zweiten lokalen Medium erstellen, etwa einem NAS-System oder einer externen Festplatte im selben Gebäude.
- Zweite Backup-Kopie an einem externen Standort einrichten. Das kann eine Cloud-Lösung sein oder eine physische Kopie in einem anderen Gebäude oder Rechenzentrum.
- Backups automatisieren. Manuelle Sicherungen werden in der Praxis vergessen oder unregelmäßig durchgeführt. Eine automatisierte Lösung sichert Daten zuverlässig nach festem Zeitplan.
- Versionierung aktivieren, sofern verfügbar. So lässt sich im Ernstfall auf einen Zeitpunkt vor einer Infektion oder einem Fehler zurückgreifen, nicht nur auf die letzte Sicherung.
- Regelmäßige Wiederherstellungstests durchführen. Ein Backup, das im Ernstfall nicht funktioniert, ist kein Backup. Mindestens einmal im Jahr sollte eine echte Wiederherstellung getestet werden.
Praxis-Tipp:
Die Vorteile der 3-2-1-Backup-Strategie im Überblick
- Maximale Ausfallsicherheit, da kein einzelner Vorfall alle Kopien gleichzeitig betreffen kann
- Schutz vor technischem Versagen, menschlichem Fehler und gezielten Angriffen gleichzeitig
- Einfach verständlich und kommunizierbar, was die Argumentation für nötige IT-Budgets gegenüber der Geschäftsführung erheblich erleichtert
- Skalierbar von der privaten Festplatte bis zur Unternehmensinfrastruktur
- International anerkannter Mindeststandard, auch von Behörden wie dem BSI empfohlen
- Reduziert die Abhängigkeit von einem einzelnen Anbieter oder einer einzelnen Technologie
Von der Theorie zur Praxis: 3-2-1 ohne eigenen Aufwand umsetzen
CompiPower unterstützt Sie bei der Umsetzung einer zuverlässigen Backup-Strategie, von der Beratung bis zur vollständigen Implementierung.
- Beratung zur passenden Backup-Strategie für Ihr Unternehmen
- Einrichtung automatisierter, versionierter Backups nach dem 3-2-1-Prinzip
- Sichere externe Speicherung in der deutschen Cloud
- Regelmäßige Wiederherstellungstests, damit Ihr Backup im Ernstfall wirklich funktioniert
Sprechen Sie uns an, wenn Sie Ihre Datensicherung auf ein professionelles Fundament stellen möchten.
Fazit: Eine einfache Regel mit großer Wirkung
Die 3-2-1-Backup-Regel ist kein kompliziertes IT-Konzept, sondern eine einfache, bewährte Faustregel, die seit Jahrzehnten funktioniert, weil sie auf einem einfachen Grundsatz basiert: Verteilen Sie das Risiko. Egal ob Privatperson oder Unternehmen, wer diese drei Zahlen konsequent umsetzt, ist gegen die meisten Datenverlustszenarien bestens gewappnet.
Häufig gestellte Fragen (FAQ)
Die 3-2-1-Regel ist eine der bekanntesten Faustformeln der IT-Sicherheit und besagt, dass Sie mindestens drei Kopien Ihrer Daten besitzen sollten, davon zwei auf unterschiedlichen Speichermedien und mindestens eine an einem externen, vom Hauptstandort getrennten Ort. Diese Verteilung stellt sicher, dass kein einzelnes Ereignis, sei es ein Geräteausfall, ein Diebstahl oder ein Ransomware-Angriff, alle Kopien gleichzeitig zerstören kann.
Ja, uneingeschränkt. Private Fotos, Dokumente und Erinnerungen sind oft genauso unersetzlich wie Unternehmensdaten. Eine externe Festplatte zusätzlich zur internen sowie ein Cloud-Speicher als externer Standort reichen bereits aus, um die Regel privat umzusetzen, oft für wenige Euro im Monat.
Nein. Ein Cloud-Backup allein erfüllt nur den externen Standort und ein Speichermedium. Die Regel verlangt mindestens drei Kopien auf mindestens zwei unterschiedlichen Medien. Sie benötigen also zusätzlich mindestens eine lokale Kopie, zum Beispiel auf einem NAS oder einer externen Festplatte, kombiniert mit der Cloud-Kopie.
Die Regel reduziert das Risiko erheblich, aber nur wenn mindestens eine Kopie wirklich vom Netzwerk getrennt oder unveränderbar gespeichert ist. Moderne Ransomware verschlüsselt gezielt auch verbundene Netzwerklaufwerke. Eine Backup-Kopie, die dauerhaft mit dem Netzwerk verbunden ist, kann ebenfalls betroffen sein. Lösungen mit Versionierung und Air-Gap-Speicherung bieten hier den zuverlässigsten Schutz.
Mindestens einmal jährlich sollte eine echte Wiederherstellung getestet werden, um sicherzustellen, dass die Backups im Ernstfall tatsächlich funktionieren. Zusätzlich sollte die Strategie immer dann überprüft werden, wenn sich die Datenmenge deutlich erhöht, neue Systeme hinzukommen oder sich die Unternehmensstruktur verändert.