Drahtlose Netzwerke gehören heute zur Standardausstattung jedes Unternehmens. Sie bieten Flexibilität, ermöglichen moderne Arbeitsweisen und sind praktisch unverzichtbar. Gleichzeitig stellen sie eine der am häufigsten unterschätzten Angriffsflächen in der Unternehmens-IT dar. Anders als ein Kabel, das physisch angeschlossen werden muss, überwindet ein WLAN-Signal Wände und Stockwerke, es endet nicht an der Bürotür. Wer die richtigen Werkzeuge und ausreichend Zeit mitbringt, kann von außen auf schlecht gesicherte Unternehmensnetze zugreifen, ohne je das Gebäude zu betreten. Dieser Artikel zeigt, welche Risiken WLAN-Netzwerke in Unternehmen konkret bergen, welche Schutzmaßnahmen wirksam sind und warum WLAN-Sicherheit ein integraler Bestandteil jeder Netzwerksicherheitsstrategie sein muss.
Das Wichtigste in Kürze:
WLAN-Signale enden nicht an Bürowänden, schlecht gesicherte Unternehmensnetze sind von außen angreifbar, ohne physischen Gebäudezugang.
WPA3 ist der aktuell sicherste WLAN-Sicherheitstyp. WEP und WPA/TKIP müssen sofort abgelöst werden.
Gäste-WLAN und IoT-Geräte müssen konsequent in getrennten Netzwerksegmenten betrieben werden, kontrolliert durch eine professionelle Firewall.
Warum WLAN-Sicherheit im Unternehmensumfeld besonders wichtig ist
In kabelgebundenen Netzwerken ist der physische Zugang eine natürliche Sicherheitsbarriere. Ein Angreifer muss sich im Gebäude befinden und Zugang zu einer Netzwerkdose haben. Bei einem WLAN entfällt diese Barriere. Das Funksignal eines typischen Access Points reicht weit über die Bürogrenzen hinaus, in Nachbargebäude, auf Parkplätze, in Treppenhäuser. Für die Netzwerksicherheit im Unternehmen bedeutet das: Jedes unzureichend gesicherte WLAN ist potenziell von außen erreichbar.
Kurzgefasst:
Typische Angriffsmethoden auf WLAN-Netzwerke in Unternehmen
Um geeignete Schutzmaßnahmen zu wählen, ist es hilfreich zu verstehen, welche Methoden Angreifer tatsächlich einsetzen. Die häufigsten Angriffsvektoren auf WLAN-Netzwerke:
Evil Twin Angriffe
Brute-Force-Angriffe auf WLAN-Passwörter
Bei schwachen oder weit verbreiteten Passwörtern können Angreifer durch automatisierte Angriffe das WLAN-Kennwort erraten. Dies ist besonders dann ein Problem, wenn der verwendete WLAN-Sicherheitstyp veraltet ist, etwa WEP oder ältere WPA-Versionen, die bekannte kryptographische Schwächen aufweisen.
Man-in-the-Middle-Angriffe
Zugriff über ungesicherte Gäste-WLANs
Viele Unternehmen betreiben ein Gäste-WLAN für Besucher und externe Dienstleister. Wenn dieses Netzwerk nicht konsequent vom internen Unternehmensnetz getrennt ist, kann ein Angreifer über den Gäste-Zugang auf interne Ressourcen zugreifen. Eine häufig unterschätzte Lücke, die in der Praxis immer wieder als Einfallstor dient.
Angriffe auf IoT-Geräte im WLAN
Praxishinweis:
WLAN-Verschlüsselung und Sicherheitstypen: WEP, WPA, WPA2 und WPA3 im Vergleich
Die WLAN-Verschlüsselung ist die erste und grundlegendste Schutzebene in jedem drahtlosen Netzwerk. Der verwendete WLAN-Sicherheitstyp entscheidet darüber, wie schwer es für Angreifer ist, den Datenverkehr abzufangen oder das Netzwerkpasswort zu knacken. Ein Überblick über die aktuellen Standards:
| Sicherheitstyp | Bewertung | Empfehlung Unternehmen |
|---|---|---|
| WEP | Veraltet, innerhalb von Minuten knackbar. Bekannte kryptographische Schwächen. | Sofort abschalten |
| WPA (TKIP) | Ebenfalls veraltet. Kritische Sicherheitslücken bekannt. | Sofort abschalten |
| WPA2 (AES) | Aktuell weit verbreitet, bei korrekter Konfiguration ausreichend sicher. | Mindeststandard, mit RADIUS kombinieren |
| WPA3 | Aktuellster Standard. Starker Schutz gegen Brute-Force-Angriffe durch SAE-Protokoll. | Zielzustand, für Neuinstallationen empfohlen |
| WPA2/WPA3 Mixed Mode | Übergangsmode für Kompatibilität mit älteren Geräten. | Akzeptabler Kompromiss bei Migration |
Für Unternehmen gilt: WEP und WPA (TKIP) müssen sofort abgelöst werden. WPA2 mit AES-Verschlüsselung ist der Mindeststandard, idealerweise kombiniert mit einer unternehmensweiten Authentifizierung über einen RADIUS-Server statt einem einzigen gemeinsam genutzten Passwort. WPA3 ist der Zielzustand für alle neuen Installationen.
Was ist ein RADIUS-Server?
Gäste-WLAN und Netzwerktrennung: Warum eine gemeinsame Infrastruktur gefährlich ist
Ein Gäste-WLAN ist in vielen Unternehmen selbstverständlich. Was weniger selbstverständlich ist, ist die konsequente Trennung dieses Gäste-Netzwerks vom internen Unternehmensnetz. Für eine wirklich sichere WLAN-Konfiguration muss das Gäste-WLAN in einem vollständig getrennten Netzwerksegment betrieben werden, ohne jede Möglichkeit des Zugriffs auf interne Server, Drucker oder Netzwerklaufwerke.
Die technische Umsetzung erfolgt über VLANs (Virtual Local Area Networks), die durch die Firewall kontrolliert werden. Ein Gast, der sich in das Gäste-WLAN einwählt, bekommt ausschließlich Internetzugang. Er hat keine Möglichkeit, auf das interne Netzwerk zuzugreifen, selbst wenn er das möchte.
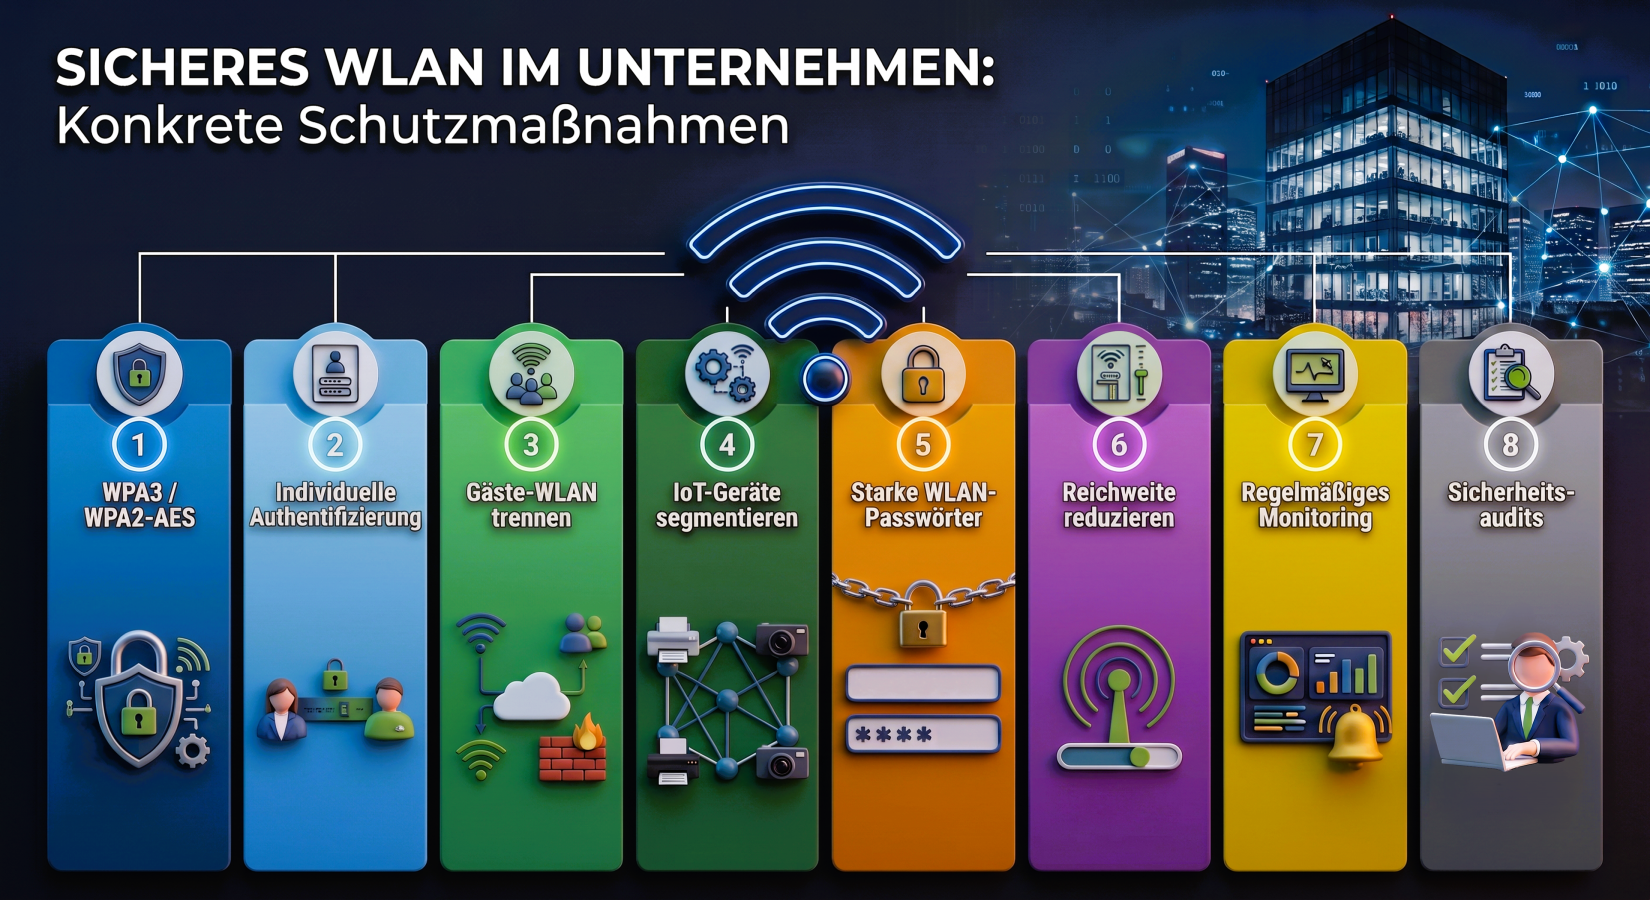
Sicheres WLAN im Unternehmen: Konkrete Schutzmaßnahmen
Die folgenden Maßnahmen bilden die Grundlage für ein sicheres WLAN in Unternehmen. Sie sind nach Priorität geordnet:
- WPA3 oder mindestens WPA2 mit AES einsetzen. WEP und WPA/TKIP sofort deaktivieren. Das ist der einfachste und wirkungsvollste Schritt mit dem höchsten Soforteffekt.
- Individuelle Benutzerauthentifizierung über RADIUS einrichten. Statt eines einzigen gemeinsamen WLAN-Passworts authentifiziert sich jeder Benutzer mit seinen eigenen Zugangsdaten. Das ermöglicht präzise Zugriffsprotokollierung und einfaches Entfernen einzelner Benutzer.
- Gäste-WLAN konsequent vom internen Netz trennen. Das Gäste-Netzwerk muss in einem separaten VLAN betrieben werden, das durch die Firewall kontrolliert wird. Kein Zugriff auf interne Ressourcen.
- IoT-Geräte in ein separates Netzwerksegment auslagern. Drucker, Kameras und andere vernetzte Geräte gehören nicht ins gleiche Netzwerk wie Server und Arbeitsplatzrechner.
- Starke und einzigartige WLAN-Passwörter verwenden. Wo ein gemeinsames Passwort unvermeidlich ist, muss es lang und komplex sein. Standardpasswörter von Routern und Access Points sind sofort zu ändern.
- WLAN-Reichweite reduzieren. Die Sendeleistung von Access Points sollte so konfiguriert sein, dass das Signal nicht weit über die Bürofläche hinausreicht. Viele Access Points ermöglichen diese Anpassung in den Einstellungen.
- Regelmäßige Überprüfung der verbundenen Geräte. Welche Geräte sind aktuell im Netzwerk eingeloggt? Unautorisierte Geräte fallen durch konsequentes Monitoring frühzeitig auf.
- WLAN-Infrastruktur in regelmäßige Sicherheitsaudits einbeziehen. Ein professioneller Penetrationstest testet die WLAN-Sicherheit aus der Perspektive eines echten Angreifers und deckt Schwachstellen auf, die bei internen Überprüfungen übersehen werden.
Hinweis zu Standard-Routern:
WLAN-Monitoring: Sicherheit ist kein einmaliger Zustand
Ein sicher eingerichtetes WLAN bleibt nicht automatisch sicher. Neue Geräte kommen hinzu, Mitarbeiter wechseln, Firmware-Updates verändern Konfigurationen, und neue Angriffsmethoden entstehen. Netzwerksicherheit im Unternehmen erfordert deshalb eine kontinuierliche Überwachung, nicht nur eine einmalige Einrichtung.
Eine professionell verwaltete Firewall ist in diesem Zusammenhang mehr als ein Schutzwall gegen externe Angriffe. Sie kontrolliert den gesamten Datenverkehr zwischen allen Netzwerksegmenten, also auch zwischen dem WLAN und dem internen Unternehmensnetz, und erkennt verdächtiges Verhalten in Echtzeit.
WLAN-Sicherheit durch professionelle Überprüfung validieren
Das Ergebnis ist kein theoretischer Risikocheck, sondern der praktische Beweis, welche Schwachstellen ausnutzbar sind und wie dringend sie behoben werden müssen.
WLAN-Sicherheit als Teil einer ganzheitlichen Netzwerksicherheitsstrategie
WLAN-Sicherheit ist kein isoliertes Thema, sondern ein Bestandteil einer umfassenden Strategie für Netzwerksicherheit im Unternehmen. CompiPower unterstützt Unternehmen bei der Analyse, Absicherung und laufenden Überwachung ihrer Netzwerkinfrastruktur, einschließlich WLAN.
Unsere Leistungen im Bereich Netzwerk- und WLAN-Sicherheit:
- Analyse und Bewertung der bestehenden WLAN-Infrastruktur
- Empfehlung und Implementierung geeigneter Verschlüsselungsstandards und Authentifizierungslösungen
- Einrichtung von Netzwerksegmentierung und Gäste-WLAN-Trennung
- Professionelle Penetrationstests der WLAN-Infrastruktur
- Kontinuierliches Monitoring durch eine verwaltete Firewall-Lösung
- Dokumentation für Compliance-Anforderungen nach NIS-2 und DSGVO
Sprechen Sie uns an, wenn Sie Ihre WLAN-Sicherheit professionell überprüfen und dauerhaft absichern möchten.
WLAN-Sicherheit ist keine Option, sondern ein Mindeststandard
Ein unzureichend gesichertes WLAN ist eine offene Tür ins Unternehmensnetz, die von außen nicht sichtbar ist, aber von Angreifern mit den richtigen Werkzeugen genutzt werden kann. Die gute Nachricht: Die grundlegenden Schutzmaßnahmen sind bekannt, umsetzbar und für Unternehmen jeder Größe zugänglich.
Häufig gestellte Fragen (FAQ)
Der sicherste WLAN-Sicherheitstyp ist aktuell WPA3. Er bietet verbesserten Schutz gegen Brute-Force-Angriffe durch das SAE-Protokoll (Simultaneous Authentication of Equals) und Forward Secrecy, was bedeutet dass vergangener Datenverkehr auch bei späterer Passwort-Kompromittierung geschützt bleibt. Wo WPA3 noch nicht verfügbar ist, ist WPA2 mit AES-Verschlüsselung der empfohlene Mindeststandard. WEP und WPA/TKIP gelten als unsicher und dürfen in keinem Unternehmensnetzwerk mehr eingesetzt werden.
Sehr gefährlich, wenn es nicht konsequent vom internen Netz getrennt ist. Ein Angreifer, der Zugang zum Gäste-WLAN hat, kann bei fehlender Netzwerktrennung auf interne Server, Drucker und Netzwerklaufwerke zugreifen. Die Lösung ist eine konsequente VLAN-Segmentierung, bei der das Gäste-WLAN in einem vollständig isolierten Netzwerkbereich betrieben wird, der durch die Firewall kontrolliert wird.
WPA2 ist seit 2004 der Standardverschlüsselungstyp für WLAN-Netzwerke und bei korrekter Konfiguration nach wie vor ausreichend sicher. WPA3 ist der 2018 eingeführte Nachfolger und bietet mehrere Verbesserungen: besseren Schutz gegen Brute-Force-Angriffe durch das SAE-Protokoll, Forward Secrecy (vergangener Datenverkehr bleibt auch bei späterer Passwort-Kompromittierung geschützt) und verbesserte Sicherheit für offene Netzwerke. Für neue WLAN-Installationen in Unternehmen empfehlen wir WPA3.
Der zuverlässigste Weg ist ein professioneller WLAN-Penetrationstest. Dabei wird die WLAN-Infrastruktur aus der Perspektive eines echten Angreifers geprüft: Sind Passwörter durch Brute Force angreifbar? Ist die Netzwerktrennung zwischen Segmenten wirksam? Sind Evil-Twin-Angriffe möglich? Das Ergebnis ist ein konkreter Bericht mit priorisierten Handlungsempfehlungen.
Ja. Unternehmen, die unter die NIS-2-Richtlinie fallen, sind verpflichtet, geeignete technische Maßnahmen zur Sicherung ihrer Netz- und Informationssysteme zu treffen. Dazu gehört ausdrücklich auch die Sicherheit drahtloser Netzwerke. Eine dokumentierte WLAN-Sicherheitskonfiguration, regelmäßige Überprüfungen und Maßnahmen zur Netzwerksegmentierung sind dabei anerkannte Nachweise für die Erfüllung der NIS-2-Anforderungen.