Ein kurzer Login vom Laptop zu Hause, und schon steht die Verbindung zum Firmennetzwerk. Für viele Mitarbeiter im Homeoffice ist das mittlerweile Routine, kaum noch der Rede wert. Mit dieser Selbstverständlichkeit wächst aber auch die Frage, wie sicher dieser Zugriff wirklich ist. Ein VPN (Virtual Private Network) baut dafür einen verschlüsselten Tunnel zwischen dem Homeoffice-Rechner und dem Unternehmensnetzwerk auf. Klingt komplex, ist in der Praxis aber häufig unzureichend abgesichert. Private Endgeräte, ungeschützte Heimnetzwerke und schwache Zugangsdaten machen aus einer eigentlich sicheren Technologie schnell ein Einfallstor für Angreifer. Dieser Artikel zeigt, wie VPN im Homeoffice richtig eingesetzt wird, welche Risiken dabei oft übersehen werden und welche zusätzlichen Maßnahmen für echte Homeoffice-Sicherheit sorgen.
Kurzgefasst:
Warum Homeoffice die Angriffsfläche von Unternehmen vergrößert
Jeder zusätzliche Zugriffspunkt auf das Firmennetzwerk ist ein zusätzliches Risiko. Solange alle Mitarbeiter im Büro arbeiten, lässt sich der Netzwerkzugang vergleichsweise einfach kontrollieren. Sobald Zugriffe von zu Hause, aus dem Café oder unterwegs hinzukommen, wächst die Zahl der möglichen Einfallstore erheblich. Private Router, unterschiedliche Betriebssystem-Stände, mitgenutzte Familien-PCs. Hinzu kommt, dass viele dieser Zugriffspunkte außerhalb der direkten Kontrolle der IT-Abteilung liegen. Ein Update, das im Büro automatisch eingespielt wird, bleibt auf einem privaten Heimrechner im schlimmsten Fall monatelang aus.
Ein VPN ist die technische Antwort auf genau diesen Fall. Es baut einen abgesicherten, verschlüsselten Tunnel auf, über den ausschließlich autorisierte Geräte kommunizieren können. Dabei geht es längst nicht mehr nur um klassische Notebooks und PCs, auch Firmen-Smartphones und Tablets, über die Mitarbeiter unterwegs auf E-Mails oder Dokumente zugreifen, gehören mit ins Sicherheitskonzept.
Wie funktioniert ein VPN im Homeoffice?
Technisch gesehen richtet ein VPN-Gateway im Unternehmensnetzwerk eine gesicherte Gegenstelle ein, mit der sich der Homeoffice-Rechner über eine Client-Software verbindet. Ab diesem Moment läuft der gesamte Datenverkehr durch einen verschlüsselten VPN-Tunnel ab, für Außenstehende nicht einsehbar, selbst wenn sie den Datenverkehr im selben WLAN mitschneiden könnten.
VPN-Tunnel im Homeoffice: Was genau verschlüsselt wird
Wichtig zu verstehen ist, dass der VPN-Tunnel die Übertragung der Daten zwischen Homeoffice und Unternehmen schützt und nicht das Endgerät an sich. Ein infiziertes Notebook bleibt infiziert, auch wenn die Verbindung zum Firmennetz verschlüsselt ist. Diese Unterscheidung ist einer der häufigsten Irrtümer in der Praxis. VPN wird oft als Rundum-Schutz missverstanden, dabei ist es nur ein weiterer Baustein von vielen. Wichtig ist dabei außerdem, wie der Tunnel konfiguriert ist. Beim sogenannten Split Tunneling läuft nur der Datenverkehr zum Firmennetz durch den VPN-Tunnel, der restliche Internetverkehr dagegen ungeschützt direkt über das Heimnetzwerk, ein gängiger Kompromiss für die Performance, der aber bewusst und kontrolliert eingerichtet werden sollte. In der Praxis verhindert Split Tunneling beispielsweise, dass eine Videokonferenz ruckelt, nur weil parallel der gesamte private Internetverkehr durch den Firmentunnel läuft.
Die häufigsten Risiken bei VPN-Nutzung im Homeoffice
Private Endgeräte ohne einheitlichen Schutzstandard
Wird auf privaten PCs oder Laptops gearbeitet, hat das Unternehmen keine Kontrolle über Virenschutz, Patch-Stand oder installierte Software. Genau diese Geräte greifen dann per VPN direkt und ohne Umwege auf sensible Unternehmensdaten zu. Werden auf diesem Weg personenbezogene Daten verarbeitet, bleibt das Unternehmen unabhängig vom Arbeitsort in der datenschutzrechtlichen Verantwortung. Ein ungesichertes Homeoffice ist damit auch ein DSGVO-Thema.
Schwache oder mehrfach verwendete Zugangsdaten
Ein VPN-Zugang ist nur so sicher wie das dazugehörige Passwort. Werden Zugangsdaten mehrfach verwendet oder über Phishing abgegriffen, erhält ein Angreifer denselben privilegierten Zugriff wie der eigentliche Mitarbeiter, ganz ohne die Verschlüsselung selbst angreifen zu müssen. Genau hier setzt eine zusätzliche Absicherung an, die weit über das Passwort hinausgeht und im übernächsten Abschnitt genauer beschrieben wird.
Fehlende Netzwerktrennung
Ist der VPN-Zugang nicht sauber vom Rest der Infrastruktur getrennt, kann ein kompromittiertes Homeoffice-Gerät zum Sprungbrett ins gesamte Firmennetzwerk werden, etwa, wenn auf demselben Rechner auch andere Familienmitglieder unterwegs sind und sich darüber unbemerkt Schadsoftware einschleicht. Genau hier setzt eine saubere Netzwerksegmentierung an. Sie trennt kritische Unternehmensbereiche technisch voneinander, sodass ein kompromittiertes Gerät nicht automatisch Zugriff auf das gesamte Netzwerk erhält.
Wichtig:
VPN + Multi-Faktor-Authentifizierung: die Kombination, die wirklich schützt
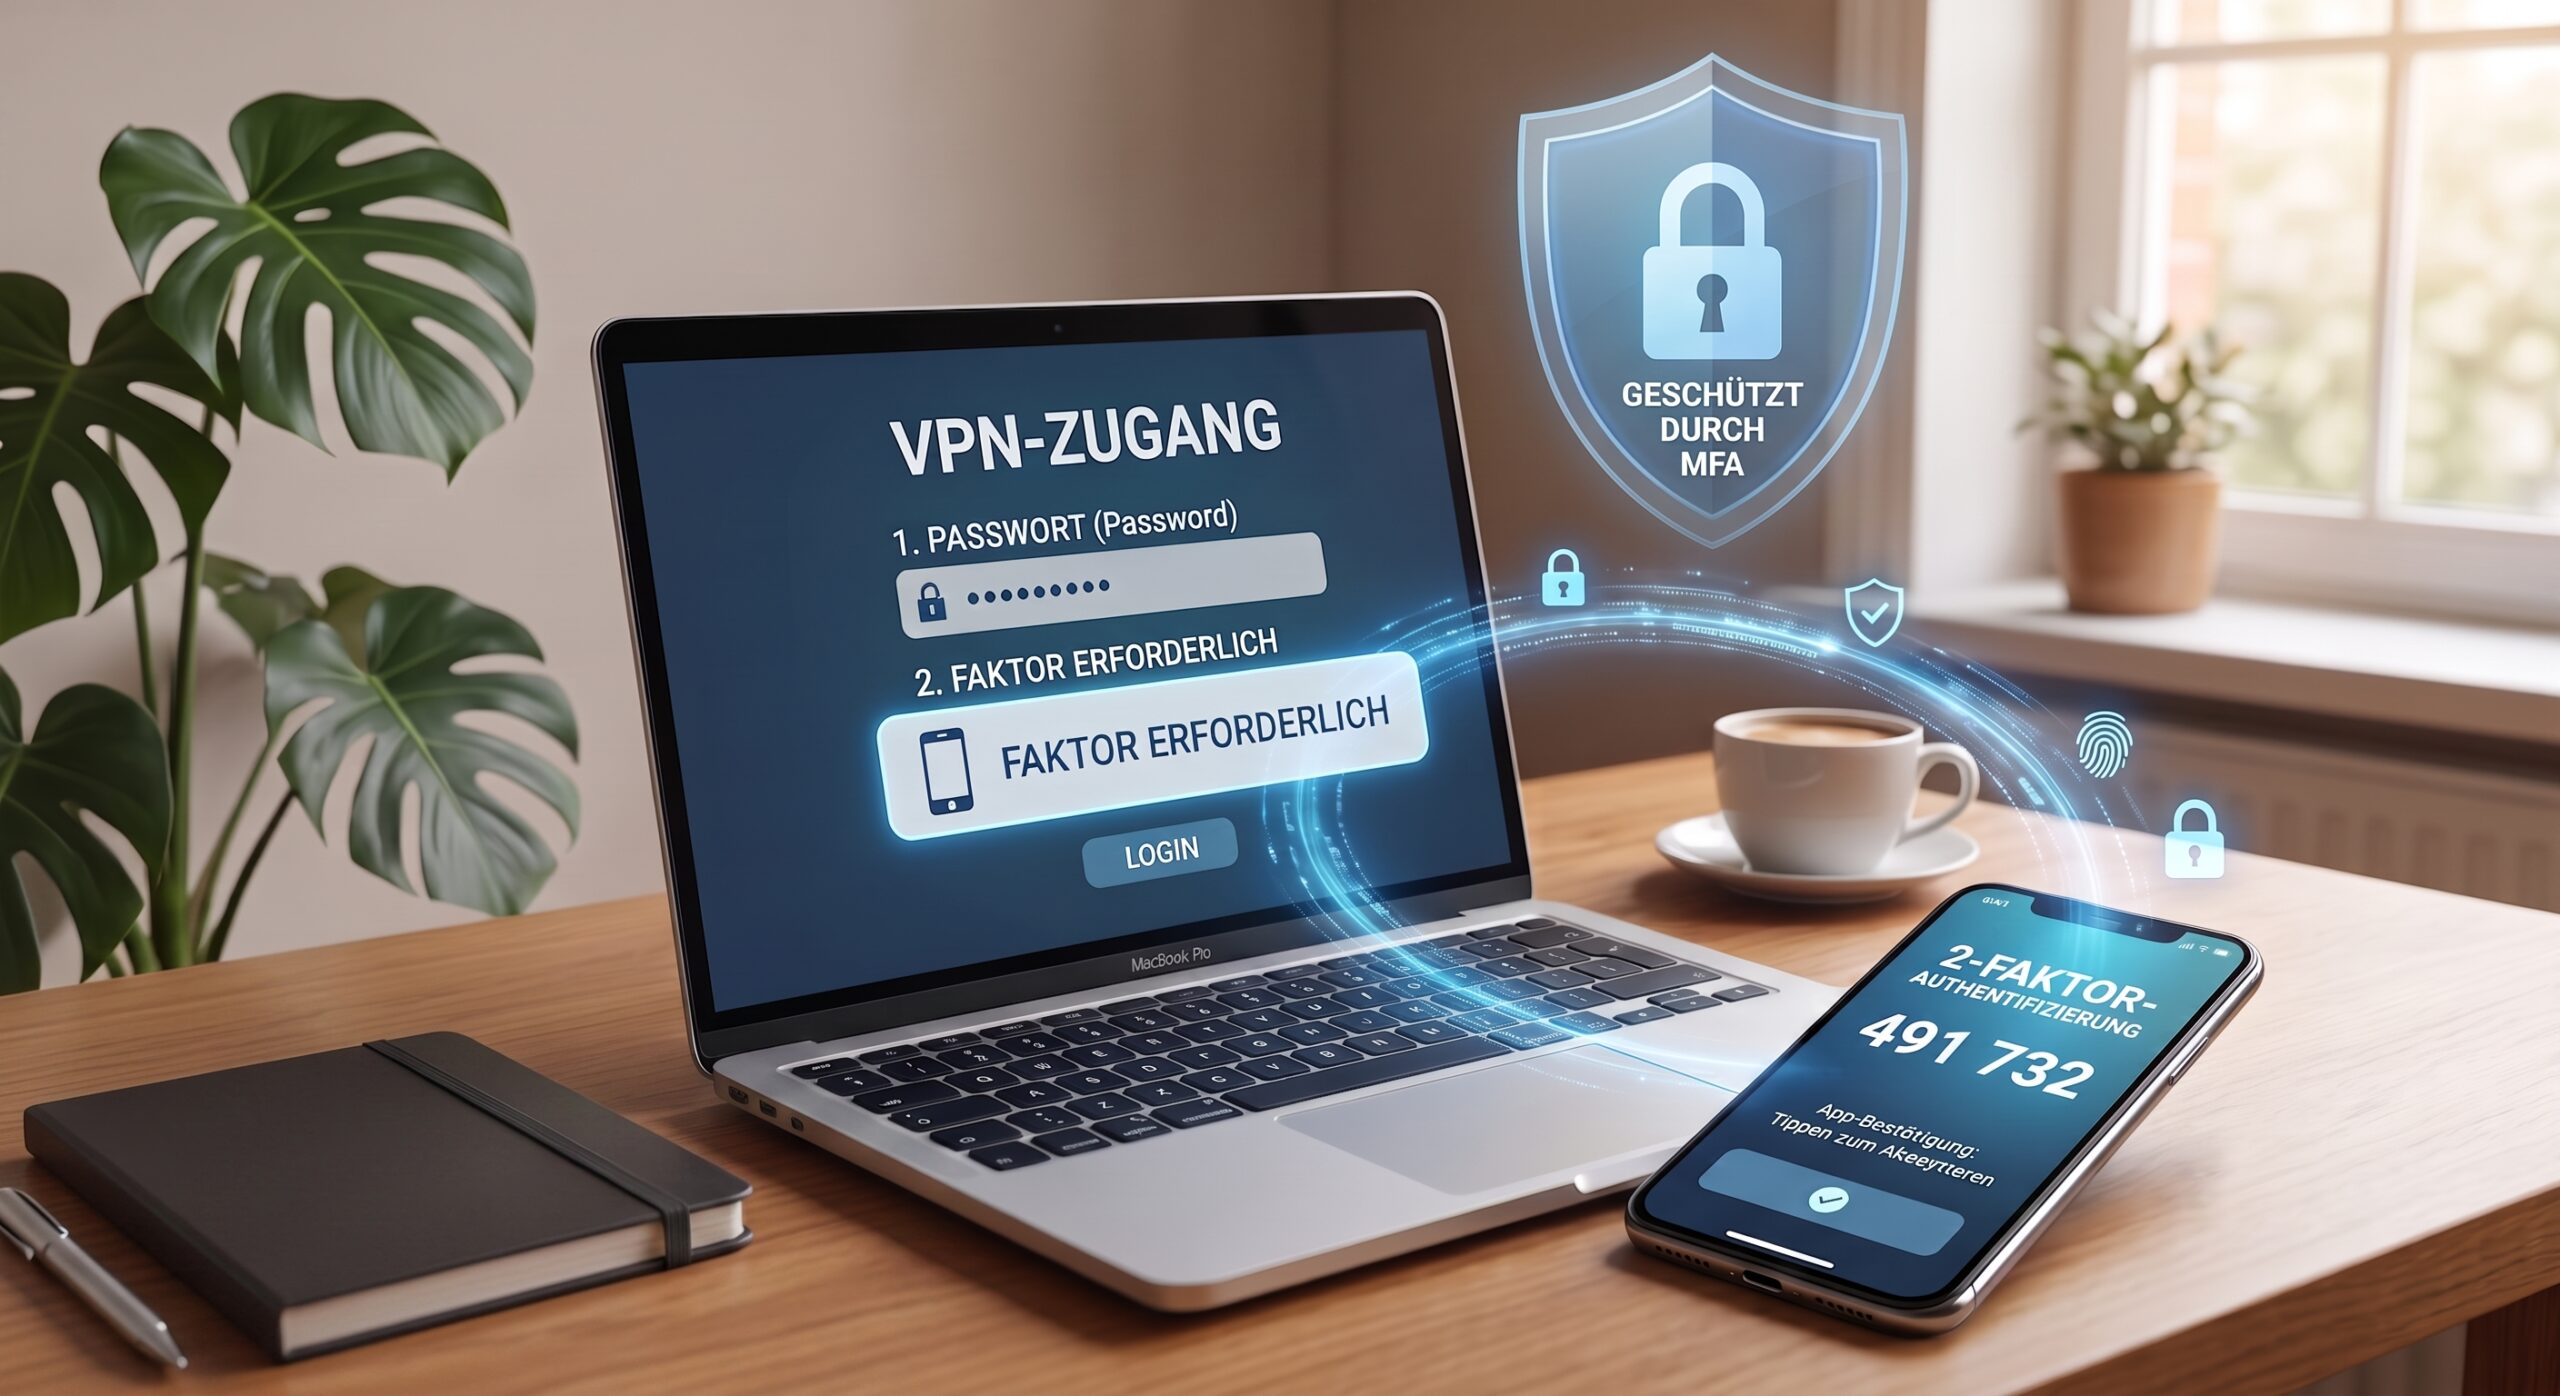
Ein Passwort allein ist heute keine ausreichende Absicherung mehr für einen VPN-Zugang. Multi-Faktor-Authentifizierung (MFA) verlangt zusätzlich zum Passwort einen zweiten Faktor, etwa einen Code aus einer App oder eine Bestätigung auf dem Smartphone. Selbst wenn Zugangsdaten gestohlen werden, bleibt der Zugang ohne diesen zweiten Faktor verschlossen. Für Ihr Unternehmen ist das eine der wirkungsvollsten und zugleich am einfachsten umzusetzenden Maßnahmen im gesamten Homeoffice-Sicherheitskonzept. Eine Multi-Faktor-Authentifizierung sollte für jeden VPN-Zugang und jedes Admin-Konto verpflichtend sein, nicht optional.
VPN im Homeoffice einrichten: Checkliste für Unternehmen
Nutzen Sie diese Checkliste, um den aktuellen Stand Ihrer VPN-Absicherung im Homeoffice einzuordnen:
| Was geprüft/eingerichtet sein sollte | Warum es wichtig ist | Erledigt? |
|---|---|---|
| Unternehmensweite VPN-Lösung statt private Consumer-VPN-Dienste | Zentrale Kontrolle über Zugriffsrechte und Protokollierung | |
| Verschlüsselungsstandard auf aktuellem Stand | Schutz der übertragenen Daten vor Mitlesen | |
| Multi-Faktor-Authentifizierung aktiviert | Schutz auch bei gestohlenen Zugangsdaten | |
| Zugriffsrechte nach dem Least-Privilege-Prinzip vergeben (Zugriff nur auf das zwingend Nötige) | Begrenzt den Schaden bei einem kompromittierten Konto | |
| Virenschutz und Patch-Stand der Homeoffice-Endgeräte geprüft | VPN sichert die Verbindung, nicht das Gerät selbst | |
| Regelmäßige Auswertung der VPN-Zugriffsprotokolle | Ungewöhnliche Zugriffe fallen frühzeitig auf |
Sicheres Homeoffice bedeutet mehr als nur VPN
Ein Homeoffice VPN ist die Basis, aber für ein wirklich sicheres Homeoffice braucht es mehr. Zu einem sicheren Homeoffice gehört auch eine saubere Datensicherung. Wenn Mitarbeiter von verschiedenen Standorten auf Unternehmensdaten zugreifen, wird eine einheitliche Backup-Strategie deutlich komplexer. Wichtig dabei: Ein Backup, das im selben Netzwerk wie die Produktivdaten liegt, kann bei einem Ransomware-Angriff mitverschlüsselt werden, auch das spricht für eine sauber getrennte, verwaltete Lösung statt Insellösungen im Homeoffice.
Wer sein Schutzkonzept fürs Homeoffice umfassend aufstellen will, findet in unserem Artikel zum Ransomware-Schutz weitere technische und organisatorische Maßnahmen, die sich sinnvoll mit VPN und Multi-Faktor-Authentifizierung kombinieren lassen.
VPN-Zugänge regelmäßig überprüfen
Ein einmal eingerichteter VPN-Zugang bleibt nicht automatisch sicher. Im Alltag fallen neue Schwachstellen, veraltete Konfigurationen oder zu großzügig vergebene Rechte, oft nicht auf, bis es zu spät ist. Angreifer suchen dabei längst nicht mehr gezielt einzelne Unternehmen aus. Automatisierte Scans durchsuchen das Internet fortlaufend nach genau solchen veralteten oder unsicher konfigurierten Zugängen, auch Ihre könnten darunter sein, ohne dass Sie es bemerken. Ein professioneller Penetrationstest prüft gezielt, ob VPN-Zugänge und die dahinterliegende Netzwerksegmentierung tatsächlich so sicher sind, wie sie auch annehmen.
Bereit, den Fernzugriff Ihrer Mitarbeiter wirklich abzusichern?
Häufig gestellte Fragen (FAQ)
Gesetzlich nicht pauschal vorgeschrieben, aber in der Praxis ein Mindeststandard für jeden Zugriff auf Unternehmensdaten von außerhalb. Ohne VPN läuft der Datenverkehr unverschlüsselt über das Internet und ist potenziell einsehbar.
Nein. Consumer-VPN-Dienste sind für den privaten Gebrauch gedacht und bieten keine zentrale Verwaltung, keine unternehmensweite Zugriffskontrolle und keine Protokollierung. Bei kostenlosen Anbietern kommt hinzu, dass sich manche über den Verkauf von Nutzerdaten finanzieren, für den Zugriff auf sensible Unternehmensdaten ein zusätzliches, vermeidbares Risiko. Für den Zugriff auf Firmendaten braucht es eine unternehmensweit verwaltete VPN-Lösung.
VPN verschlüsselt die Verbindung ins Unternehmensnetzwerk, in dem der Mitarbeiter dann wie gewohnt arbeitet. RDP (Remote Desktop Protocol) ermöglicht dagegen die direkte Fernsteuerung eines einzelnen Rechners. Beides hat unterschiedliche Einsatzzwecke und unterschiedliche Sicherheitsanforderungen.
Über ein zentrales VPN-Gateway im Unternehmensnetzwerk, kombiniert mit Multi-Faktor-Authentifizierung, klar vergebenen Zugriffsrechten und einer sauberen Netzwerksegmentierung. Die Einrichtung sollte durch einen erfahrenen IT-Partner erfolgen, nicht als improvisierte Einzellösung.
Nein. Ein VPN schützt die Übertragung, nicht das Endgerät. Ransomware gelangt meist über E-Mails mit infiziertem Anhang oder Link auf ein Gerät, unabhängig davon, ob eine VPN-Verbindung besteht. VPN ist ein wichtiger, aber nur ein Baustein eines vollständigen Schutzkonzepts.