Wenn im Netzwerk keine Grenzen bestehen, reicht oft ein Klick auf einen infizierten E-Mail-Anhang aus, um die gesamte Produktion lahmzulegen. Netzwerksegmentierung setzt genau bei diesem Problem an. Statt eines einzigen, durchlässigen Netzwerks entstehen mehrere abgegrenzte Bereiche, zwischen denen der Datenverkehr kontrolliert wird. Was auf den ersten Blick nach reiner IT-Technik klingt, entscheidet in der Praxis oft darüber, ob ein Sicherheitsvorfall ein einzelnes Gerät betrifft oder den kompletten Betrieb lahmlegt. Dieser Artikel erklärt, was Netzwerksegmentierung ist, welche Vorteile sie bietet und wie Sie sie in Ihrem Unternehmen umsetzen.
Kurzgefasst:
Was ist Netzwerksegmentierung? Definition und Grundprinzip
Netzwerksegmentierung bezeichnet die Aufteilung eines Unternehmensnetzwerks in mehrere kleinere, voneinander abgegrenzte Teilnetze, sogenannte Segmente. Jedes Segment funktioniert dabei wie ein eigener, kontrollierter Bereich. Nur bestimmte, vorher festgelegte Verbindungen dürfen zwischen den Segmenten stattfinden, alles andere wird blockiert.
Der Unterschied zu einer klassischen Firewall wird dabei oft übersehen. Eine Firewall schützt in erster Linie die Grenze zwischen dem Unternehmensnetzwerk und dem Internet, quasi den Haupteingang. Netzwerksegmentierung zieht zusätzlich Wände innerhalb des Gebäudes ein. Selbst wenn ein Angreifer durch den Haupteingang gelangt, kommt er nicht automatisch in jeden Raum.
Vorteile der Netzwerksegmentierung
Der wichtigste Vorteil zeigt sich im Ernstfall. Wie wir im Artikel zum Ransomware-Schutz beschreiben, sollte ein befallener Arbeitsplatz-PC nie direkten Zugriff auf den Produktionsserver haben. Ohne Segmentierung kann sich Schadsoftware schnell und ungehindert über das gesamte Netzwerk ausbreiten. Mit sauber getrennten Segmenten bleibt ein Vorfall auf den betroffenen Bereich begrenzt, der Rest des Unternehmens kann weiterarbeiten. Netzwerk Segmentierung ist dadurch einer der wirkungsvollsten Schutzmaßnahme gegen unkontrollierte Ausbreitung.
Hinzu kommt ein Compliance-Vorteil. Sowohl das BSI-Grundschutz-Kompendium als auch die NIS-2-Richtlinie nennen Netzwerksegmentierung ausdrücklich als anerkannte technische Maßnahme zur WLAN-Sicherheit. Unternehmen, die ihre Segmentierung dokumentieren, können das bei Audits und Nachweispflichten direkt verwenden.
Ein dritter, oft unterschätzter Vorteil betrifft den Alltag. Störungen oder ungewöhnlicher Datenverkehr lassen sich einem Segment und damit einer überschaubaren Gerätegruppe zuordnen, statt das gesamte Netzwerk durchsuchen zu müssen.
Das Konzept hinter Netzwerksegmentierung
In der Praxis gibt es verschiedene Ansätze, ein Netzwerk zu segmentieren.
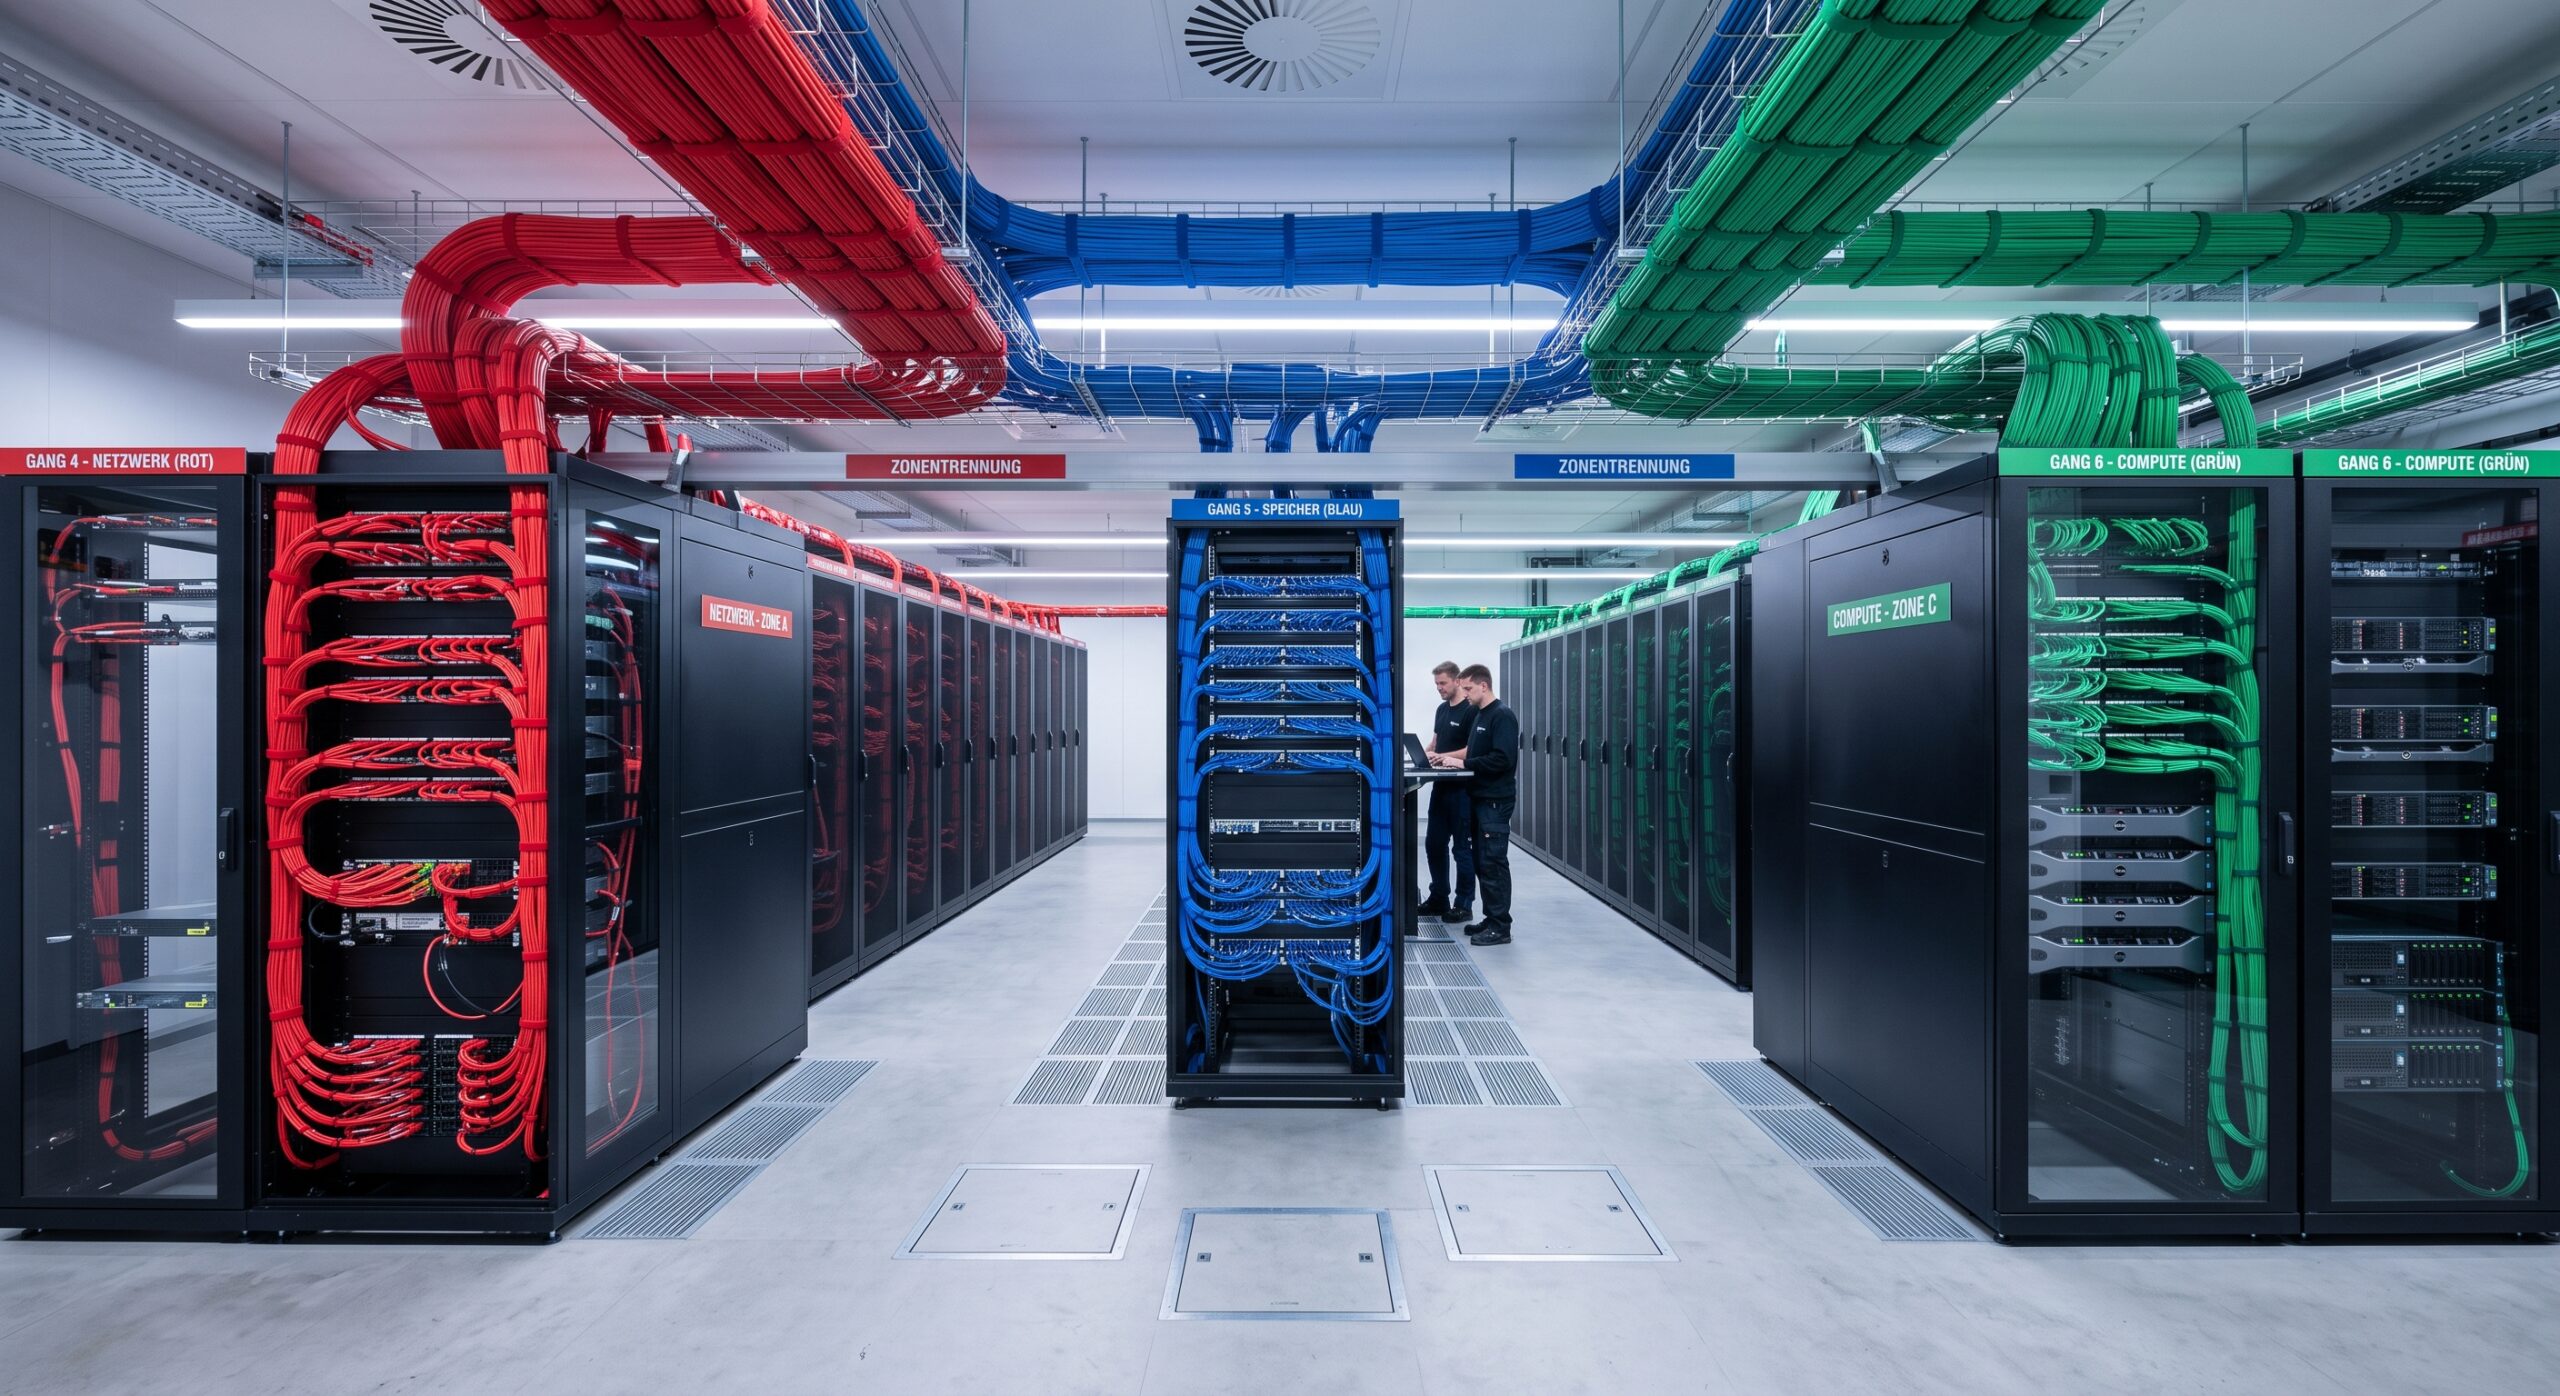
Die klassische Methode ist die Segmentierung über VLANs (Virtual Local Area Networks). Dabei wird ein physisches Netzwerk logisch in mehrere virtuelle Teilnetze aufgeteilt, ohne dass dafür zusätzliche Kabel oder Hardware nötig sind. Ein Switch, der zentrale Netzwerkverteiler, kann so beispielsweise das Gäste-WLAN, die Büro-Arbeitsplätze und die Serverumgebung jeweils in ein eigenes VLAN legen.
Eine physische Segmentierung geht noch einen Schritt weiter und trennt besonders kritische Bereiche, etwa Produktionsanlagen, komplett über eigene Netzwerkhardware vom restlichen Unternehmensnetz. Für viele Unternehmen reicht eine VLAN-basierte Segmentierung bereits aus, physische Trennung lohnt sich vor allem bei besonders sensiblen oder regulatorisch abgesicherten Bereichen.
Netzwerksegmentierung in der Praxis: Beispiele
Wie Netzwerksegmentierung konkret aussieht, zeigt sich am besten an Beispielen aus dem Unternehmensalltag.
Ein klassisches Beispiel ist die Trennung von Gäste-WLAN und internem Netzwerk. Wie wir im Artikel zur WLAN-Sicherheit beschreiben, kann ein Angreifer bei fehlender Trennung über das Gäste-WLAN auf interne Server und Netzwerklaufwerke zugreifen. Läuft das Gäste-WLAN dagegen in einem vollständig isolierten Segment, bleibt ein kompromittiertes Gästegerät folgenlos für das restliche Netzwerk.
Ein zweites Beispiel betrifft IoT-Geräte. Drucker, Kameras oder smarte Displays sind oft schlechter gesichert als klassische Arbeitsplatzrechner. Befinden sie sich im selben Netzwerksegment wie Server, kann ein kompromittiertes IoT-Gerät zum Sprungbrett werden. Ein eigenes Segment für diese Geräte verhindert genau das.
Ein drittes Beispiel liegt in der klassischen Trennung von Büro-Arbeitsplätzen und Produktionsservern. Arbeitsplatz-PCs sind naturgemäß dem höchsten Risiko ausgesetzt, etwa durch infizierte E-Mail-Anhänge. Haben sie keinen direkten Zugriff auf den Produktionsserver, bleibt ein Vorfall auf die Arbeitsplatzebene begrenzt.
Praxishinweis:
Best Practices für die Einführung von Netzwerksegmentierung
Diese Punkte helfen Ihnen dabei, Netzwerksegmentierung strukturiert statt improvisiert einzuführen.
| Was zu tun ist | Warum es wichtig ist |
|---|---|
| Kritische Systeme (Server, Produktionsanlagen) zuerst identifizieren und segmentieren | Größter Sicherheitsgewinn zuerst |
| IoT-Geräte und Gäste-WLAN in eigene Segmente auslagern | Isoliert die typischerweise schwächsten Glieder im Netzwerk |
| Zugriffsregeln zwischen Segmenten nach dem Least-Privilege-Prinzip vergeben (nur erlauben, was zwingend nötig ist) | Begrenzt den Schaden bei einem kompromittierten Segment |
| Auch Fernzugriffe sauber vom restlichen Netzwerk trennen | Homeoffice-Zugänge sind ein häufig übersehener Übergang zwischen Segmenten |
| Segmentierung dokumentieren | Anerkannter Nachweis für BSI-Grundschutz und NIS-2 |
| Wirksamkeit der Segmentgrenzen regelmäßig testen lassen | Nur ein Penetrationstest zeigt, ob Segmente in der Praxis wirklich halten |
Ein Punkt aus der Tabelle wird in der Praxis besonders oft übersehen. Fernzugriffe zählen genauso zu den Übergängen zwischen Segmenten wie physische Netzwerkanschlüsse. Wie unser Artikel Homeoffice & VPN zeigt, ist ein VPN-Zugang ohne saubere Trennung vom restlichen Netzwerk selbst ein möglicher Übergang zwischen Segmenten, gerade weil er von außerhalb des Unternehmens erreichbar ist.
Ob die Segmentgrenzen in der Praxis tatsächlich halten, zeigt sich am zuverlässigsten in einem professionellen Penetrationstest. Dabei wird gezielt versucht, von einem Segment auf ein anderes überzugreifen, genau wie es ein echter Angreifer tun würde.
Mikrosegmentierung als nächster Schritt
Wer Netzwerksegmentierung über VLANs bereits umgesetzt hat, stößt früher oder später auf Mikrosegmentierung als konsequente Weiterentwicklung. Statt ganzer Netzwerkbereiche erhalten dabei einzelne Server oder sogar einzelne Anwendungen jeweils eigene, feingranulare Zugriffsregeln, meist softwarebasiert statt über physische Netzwerktrennung. Wie das konkret funktioniert und für wen sich der Aufwand lohnt, behandeln wir in einem eigenen Artikel.
Netzwerksegmentierung ist außerdem einer der zentralen technischen Bausteine für Zero Trust, ein Sicherheitsprinzip, das keinem Gerät und keinem Nutzer automatisch vertraut, nur weil er sich im internen Netzwerk befindet.
Bereit, Ihr Netzwerk wirksam in sichere Bereiche aufzuteilen?
Häufig gestellte Fragen (FAQ)
Netzwerksegmentierung ist die Aufteilung eines Unternehmensnetzwerks in mehrere abgegrenzte Teilbereiche, zwischen denen der Datenverkehr kontrolliert und eingeschränkt wird. Ziel ist es, dass sich ein Sicherheitsvorfall nicht ungehindert über das gesamte Netzwerk ausbreiten kann.
Ohne Segmentierung kann ein einzelnes kompromittiertes Gerät theoretisch auf das gesamte Netzwerk zugreifen. Mit sauber getrennten Segmenten bleibt ein Vorfall auf den betroffenen Bereich begrenzt, während der restliche Betrieb weiterläuft. Das reduziert sowohl den Schaden als auch die Ausfallzeit im Ernstfall erheblich.
Das BSI-Grundschutz-Kompendium nennt Netzwerksegmentierung als eine der zentralen technischen Maßnahmen zur Absicherung von Netzwerken. Eine pauschale gesetzliche Pflicht gibt es nicht, in der Praxis gilt sie aber als anerkannter Standard und wird bei Audits regelmäßig abgefragt.
Eine Firewall schützt in erster Linie die Grenze zwischen dem Unternehmensnetzwerk und dem Internet. Netzwerksegmentierung teilt das interne Netzwerk zusätzlich in mehrere Bereiche auf. Beide Maßnahmen ergänzen sich gut. Die Firewall hält Angreifer möglichst draußen, die Segmentierung begrenzt den Schaden, falls doch jemand hineingelangt.
Das hängt stark von der bestehenden Netzwerkstruktur ab. Eine VLAN-basierte Segmentierung lässt sich oft mit vorhandener Hardware umsetzen und ist in überschaubarer Zeit möglich. Wichtiger als die reine Umsetzungsdauer ist eine saubere Planung im Vorfeld, welche Systeme in welches Segment gehören.