Viele Geschäftsführer im Mittelstand gehen davon aus, dass ein Virenschutz und ein ordentliches Passwort genügen. Das reicht heute nicht mehr. IT-Sicherheit für Unternehmen entsteht aus dem Zusammenspiel mehrerer Maßnahmen, die einander ergänzen. Gerade für kleine Unternehmen ist es schwierig, dabei den Überblick zu behalten, denn es gibt viele Fachbegriffe und selten die Zeit, sich in jedes Thema einzuarbeiten. Dieser Artikel sortiert die wichtigsten Bausteine der Cyber Security für KMU nach Priorität und zeigt, wo Sie bei Bedarf tiefer einsteigen können.
Kurzgefasst:
IT-Sicherheit für kleine Unternehmen: Die richtige Reihenfolge
Ein Geschäftsführer möchte nicht nur wissen, was wichtig ist, sondern auch, womit er beginnt. Die folgende Übersicht teilt die Maßnahmen in drei Stufen ein. Die Details zu jedem Punkt finden Sie in den Abschnitten darunter.
| Priorität | Maßnahmen |
|---|---|
| Sofort umsetzen | Sichere Passwörter und Multi-Faktor-Authentifizierung, regelmäßige Updates, getestete Backups, Schutz der Endgeräte, Firewall als Grundschutz |
| Als Nächstes umsetzen | Zugriffsrechte nach dem Least-Privilege-Prinzip, Netzwerksegmentierung, sicherer Fernzugriff, Notfallplan, Mitarbeiterschulungen |
| Risikobasiert ergänzen | Penetrationstests, Zero Trust, Prüfung der NIS-2-Betroffenheit, digitale Forensik im Ernstfall |
Sofort umsetzen: Der Basisschutz für Ihr Unternehmen
Sichere Passwörter und Multi-Faktor-Authentifizierung für alle wichtigen Konten
Gestohlene oder erratene Passwörter sind ein häufiger Einstiegspunkt für Angreifer. Ein sicheres Passwort bildet daher die Grundlage und sollte einige einfache Kriterien erfüllen:
- mindestens 15 Zeichen, besser deutlich mehr
- eine Mischung aus Groß- und Kleinbuchstaben
- mindestens eine Zahl und ein Sonderzeichen
- keine gängigen Muster wie „asdfgh“ oder „1234abcd“
Für jeden Zugang sollte außerdem ein eigenes Passwort verwendet werden, damit sich eine einzelne gestohlene Kombination nicht auf weitere Konten übertragen lässt. Multi-Faktor-Authentifizierung (MFA) ergänzt diesen Schutz um einen zweiten Faktor, etwa einen Code aus einer App, der sich regelmäßig erneuert. Selbst wenn Zugangsdaten in falsche Hände geraten, bleibt der Zugang dann verschlossen. Beginnen Sie mit E-Mail, Cloud-Diensten, Fernzugängen und allen Administratorkonten.
Updates und Schwachstellen konsequent managen
Veraltete Software gehört zu den häufigsten Einfallstoren. Betriebssysteme, Router, Firewalls, VPN-Zugänge und Anwendungen sollten erfasst und zeitnah aktualisiert werden.
Backup nach dem 3-2-1-Prinzip
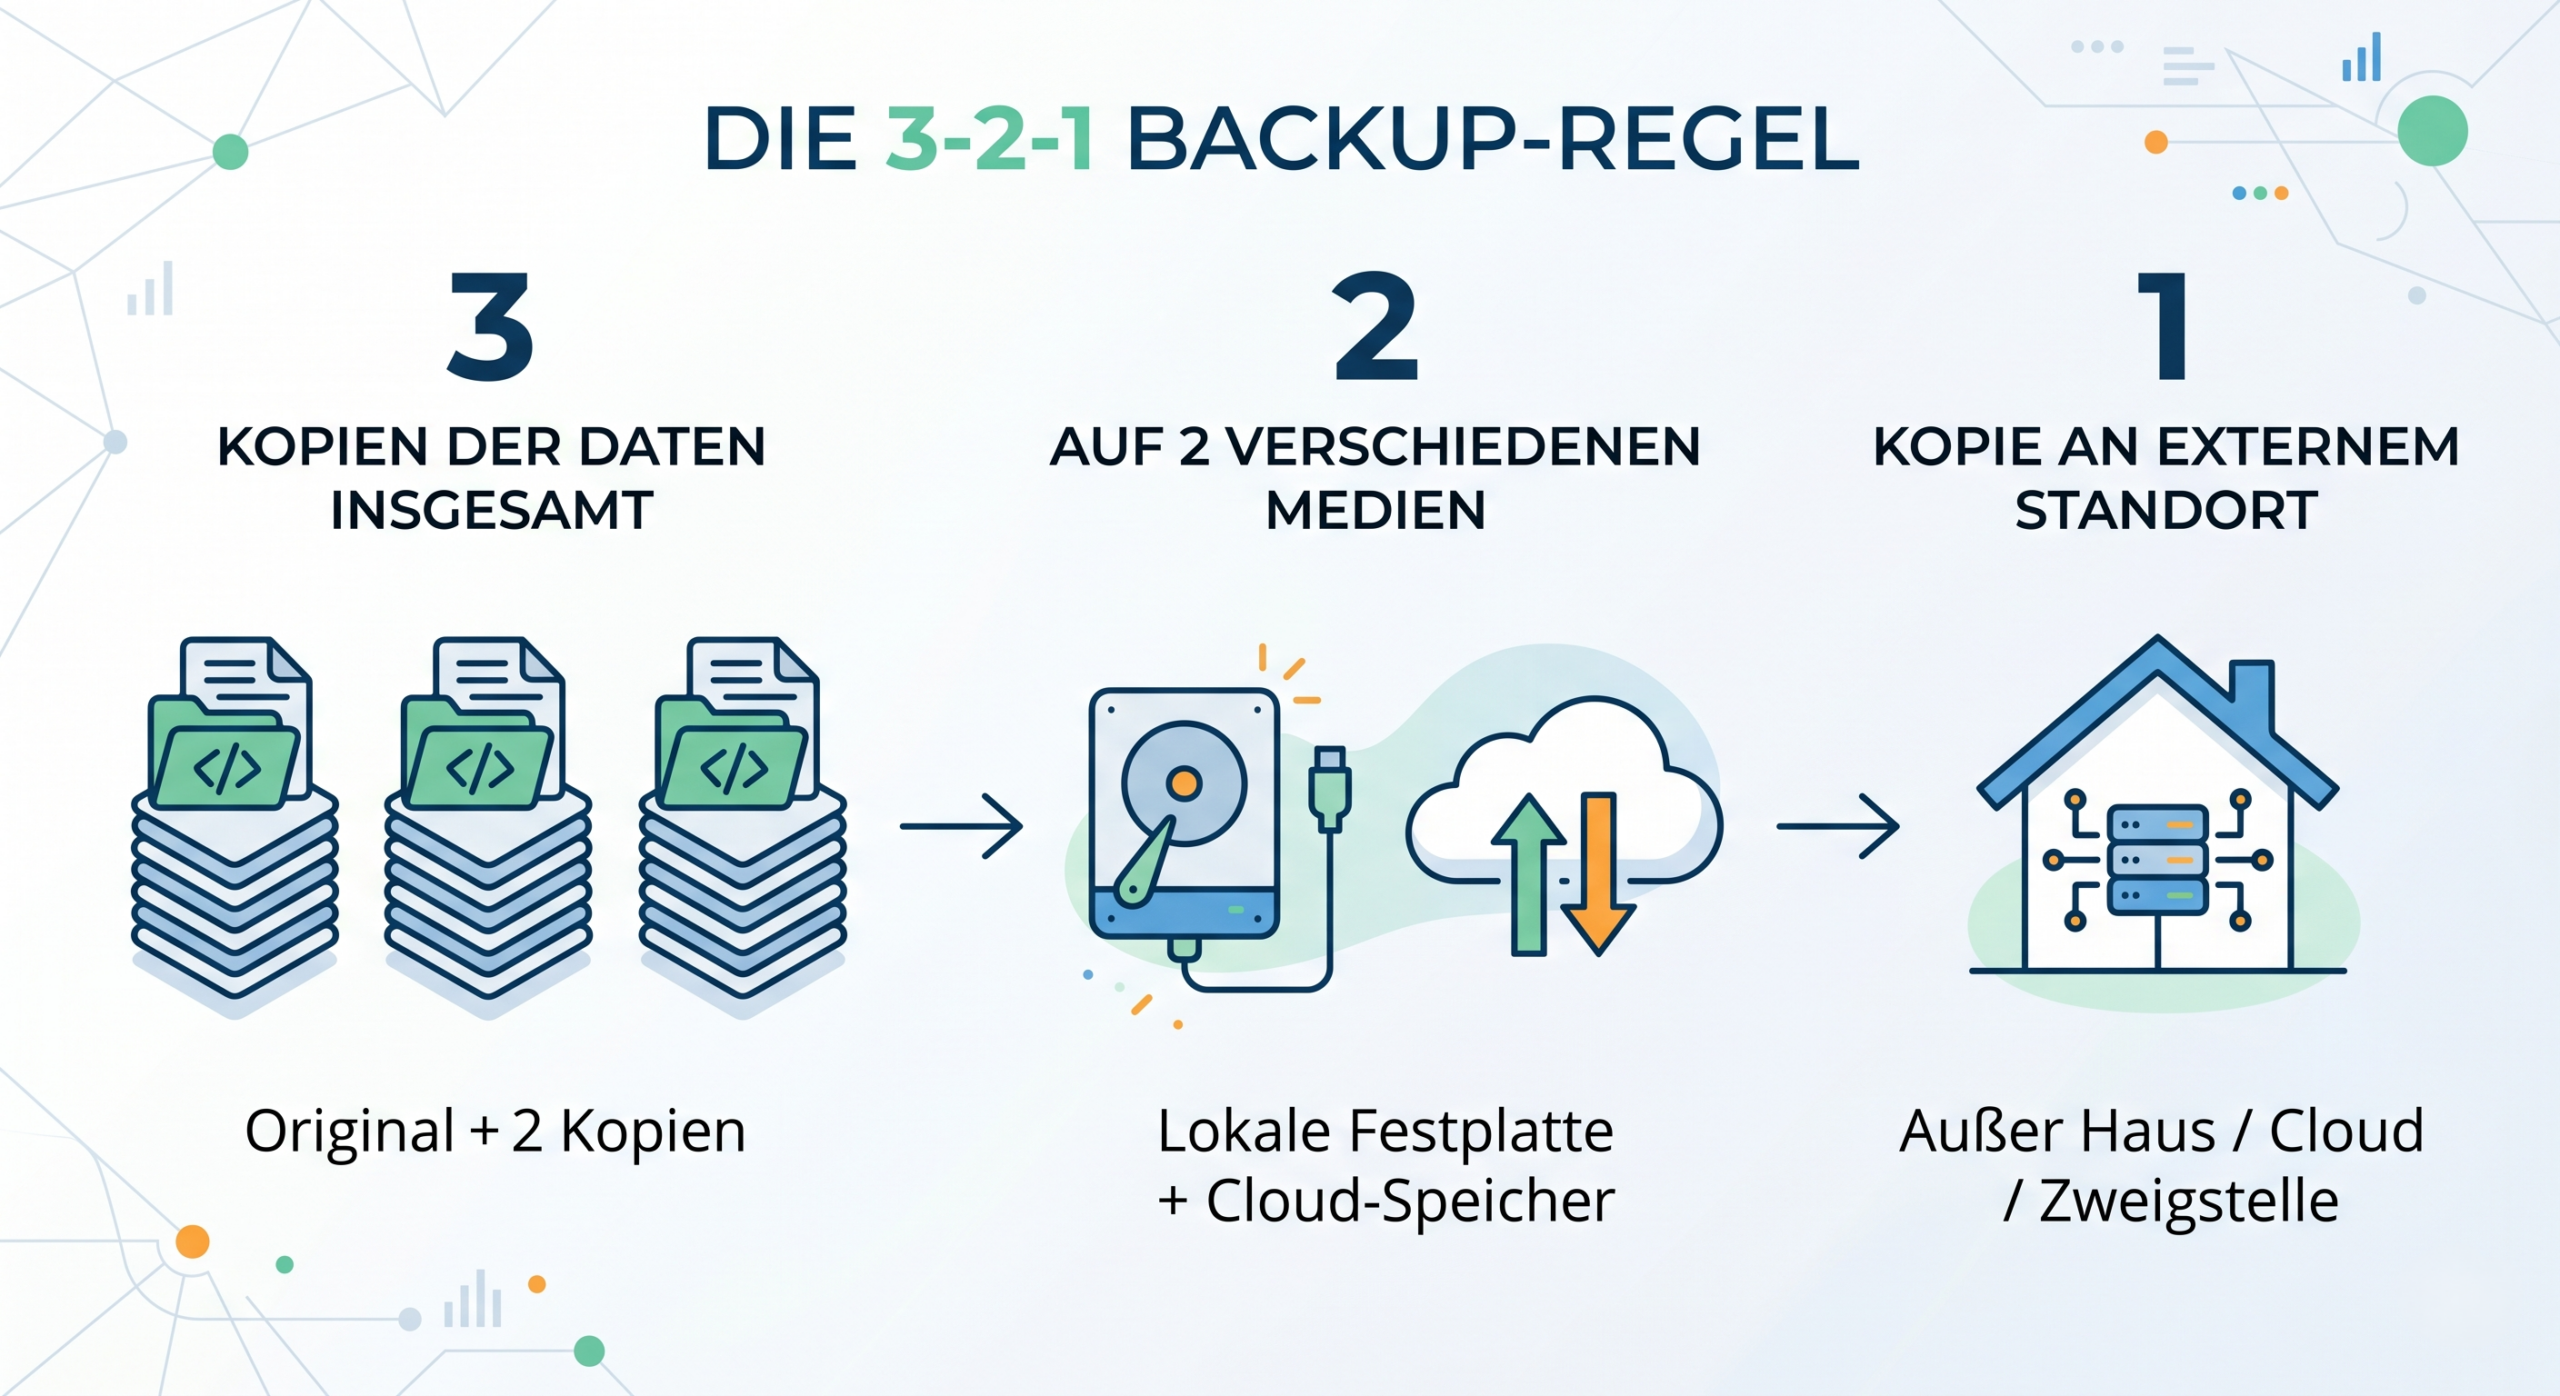
Kein Schutzkonzept ist lückenlos. Wenn ein Angriff trotzdem gelingt, entscheidet das Backup darüber, wie schnell Sie weiterarbeiten können. Die 3-2-1-Regel ist dafür ein guter Ausgangspunkt.
- 3 Kopien Ihrer Daten
- 2 unterschiedliche Speichermedien
- 1 Kopie an einem externen Standort
Ein Backup auf einem dauerhaft verbundenen Laufwerk kann bei einem Angriff mitverschlüsselt werden. Mindestens eine Sicherung sollte deshalb offline oder unveränderbar gespeichert sein. Ebenso wichtig ist, die Wiederherstellung regelmäßig zu testen, denn ein Backup zählt erst, wenn es sich auch zurückspielen lässt.
Endgeräte zuverlässig schützen
Ein klassischer Virenschutz erkennt bekannte Schadsoftware. Neue oder angepasste Angriffe rutschen dabei oft durch. Ergänzend sorgt ein Managed-Detection-and-Response-Dienst (MDR) dafür, dass verdächtiges Verhalten auf Geräten früh erkannt und von Sicherheitsexperten bearbeitet wird.
Ein weiteres Risiko entsteht direkt im Browser. Gefälschte Sicherheitsabfragen oder Pop-ups fordern beispielsweise dazu auf, eine vermeintliche „Verifizierung“ durchzuführen oder ein Skript in die Konsole einzufügen. Solche Aufforderungen sollten Mitarbeitende grundsätzlich ignorieren, ebenso wie Anmeldefenster, die unerwartet aufspringen und zur Eingabe von Zugangsdaten auffordern.
Firewall als Grundschutz
Eine Firewall kontrolliert die Verbindungen an der Netzwerkgrenze und gehört zur Grundausstattung. Vor gestohlenen Zugangsdaten oder Schadsoftware, die über einen erlaubten Weg hereinkommt, schützt sie allerdings nicht. Ihre Regeln sollten deshalb restriktiv sein und regelmäßig überprüft werden. Wie eine Firewall funktioniert und wo ihre Grenzen liegen, erklären wir im Artikel Was ist eine Firewall?.
Praxishinweis:
Als Nächstes umsetzen: Den Schutz im Netzwerk ausbauen
Zugriffsrechte nach dem Least-Privilege-Prinzip vergeben
Nicht jeder Mitarbeitende benötigt Zugriff auf alle Systeme. Das Least-Privilege-Prinzip besagt, dass jedes Konto nur die Rechte erhält, die für die jeweilige Aufgabe tatsächlich notwendig sind. Ein Mitarbeitende in der Content-Erstellung braucht beispielsweise keinen Zugriff auf die Kennwortverwaltung oder das Backend. Wird ein solches Konto trotzdem einmal kompromittiert, bleibt der Schaden dadurch deutlich begrenzter.
Ebenso wichtig ist das konsequente Entfernen nicht mehr benötigter Konten, etwa von ausgeschiedenen Mitarbeitende oder nicht mehr genutzter Software. Solche vergessenen Zugänge sind ein häufig unterschätztes Einfallstor. Ein Active Directory Audit schafft hier Transparenz und deckt überzählige Berechtigungen auf.
Netzwerk in Segmente aufteilen
Ein durchlässiges Netzwerk erleichtert Angreifern die Bewegung von einem Gerät zum nächsten. Eine Netzwerksegmentierung trennt das Netzwerk in kontrollierte Bereiche und begrenzt so den Schaden. Typische Beispiele im Mittelstand sind:
- ein isoliertes Gäste-WLAN
- ein eigener Bereich für sensible Daten wie die Buchhaltung
- getrennte Netze für IoT-Geräte wie Drucker oder Kameras
Die Segmentierung sollte regelmäßig überprüft werden, denn falsch gesetzte Regeln machen sie wirkungslos. Ein konkretes Beispiel finden Sie in unserem Beitrag zur WLAN-Sicherheit im Unternehmen.
Sicherer Zugriff im Homeoffice
Homeoffice gehört inzwischen zum Alltag, auch in kleinen Unternehmen. Externe Zugriffe sollten über zentral verwaltete, abgesicherte Verfahren laufen, etwa ein VPN in Kombination mit Multi-Faktor-Authentifizierung und aktuellen Clients.
Notfallplan für den Ernstfall
Kein Schutz ist hundertprozentig. Legen Sie deshalb vorab fest, wer im Notfall entscheidet, wer betroffene Systeme vom Netzwerk trennt, wer Kunden, Behörden und Versicherung informiert und welche Systeme zuerst wieder laufen müssen. Ein Plan, der in der Schublade liegt und allen bekannt ist, spart im Ernstfall wertvolle Zeit.
Mitarbeitende schulen und einbinden
Mitarbeitende sind ein wichtiger Teil der Sicherheitsstrategie. Regelmäßige, praxisnahe Schulungen helfen, Angriffe per E-Mail und Social Engineering zu erkennen und mit Daten sicher umzugehen. Sie ersetzen technische Schutzmaßnahmen nicht, ergänzen sie aber sinnvoll.
Ein konkreter Baustein jeder Schulung ist der Umgang mit unerwarteten E-Mails, etwa einer vermeintlichen Anweisung des Chefs oder einer Nachricht eines angeblichen Kollegen. Oft weicht dabei nur ein einzelnes Zeichen in der Absenderadresse vom Original ab. Im Zweifel gilt: nicht klicken, nicht antworten, sondern die Person über einen bekannten, separaten Kanal direkt kontaktieren und die Anfrage verifizieren.
Ransomware verstehen
Wer weiß, wie Ransomware ins Unternehmen gelangt, kann sich gezielter schützen. Typische Wege sind E-Mails mit infiziertem Anhang oder Link, ungepatchte Sicherheitslücken und gestohlene Zugangsdaten.
Risikobasiert ergänzen: Wenn der Schutzbedarf steigt
Penetrationstests
Ein Penetrationstest simuliert einen kontrollierten Angriff und zeigt, wo tatsächlich Schwachstellen bestehen. Für viele Unternehmen ist ein jährlicher Basistest eine praktikable Orientierung, zusätzlich nach größeren Änderungen an der IT. Die passende Häufigkeit hängt vom Risiko ab. Kleinere Unternehmen starten oft sinnvoller mit Schwachstellenscans und Konfigurationsprüfungen.
NIS-2: Betroffenheit prüfen
Die EU-Richtlinie NIS-2 wurde in Deutschland durch ein Umsetzungsgesetz in nationales Recht überführt, das seit Dezember 2025 gilt. Nicht jedes Unternehmen ist davon betroffen. Entscheidend sind unter anderem Branche, Tätigkeit und Unternehmensgröße. Wer unsicher ist, sollte das frühzeitig prüfen lassen.
Wichtig:
Digitale Forensik im Ernstfall
Kommt es trotz aller Maßnahmen zu einem Vorfall, unterstützt digitale Forensik dabei, den Ablauf nachvollziehbar zu rekonstruieren und Beweise sorgfältig zu sichern. Wie vollständig das gelingt, hängt davon ab, welche Protokolle und Daten noch vorhanden sind. Bis Experten übernehmen, sollten betroffene Systeme vom Netzwerk getrennt, aber nicht ausgeschaltet werden, und niemand sollte eigene Bereinigungsversuche starten.
Bereit, die IT-Sicherheit Ihres Unternehmens auf ein solides Fundament zu stellen?
Häufig gestellte Fragen (FAQ)
Dazu gehören technische Maßnahmen wie Firewall, Updates, Netzwerksegmentierung und Backup, organisatorische Maßnahmen wie ein Notfallplan sowie die Sensibilisierung der Mitarbeitende. Die Informationssicherheit im Unternehmen entsteht erst durch das Zusammenspiel. Welche Maßnahmen zuerst kommen, hängt von Branche, Daten und Risiko ab.
Ja. Viele Angriffe laufen automatisiert ab und unterscheiden nicht nach Unternehmensgröße. Kleinere Unternehmen haben zudem oft weniger Ressourcen für IT-Sicherheit und sind deshalb ein leichteres Ziel.
Am schnellsten wirken sichere Passwörter und Multi-Faktor-Authentifizierung für E-Mail-, Cloud- und Administratorkonten, regelmäßige Updates und ein getrenntes, getestetes Backup. Danach folgen sicherer Fernzugriff, Mitarbeiterschulungen und ein Notfallplan.
Für Unternehmen gelten bereits allgemeine Pflichten, etwa zum Schutz personenbezogener Daten. Zusätzlich erfasst das deutsche NIS-2-Umsetzungsgesetz bestimmte Einrichtungen in definierten Sektoren und Größenklassen. Ob ein Unternehmen direkt betroffen ist, muss individuell geprüft werden.
Das hängt vom Risiko und von Veränderungen in der IT ab. Ein Penetrationstest ist für viele Unternehmen einmal jährlich oder nach größeren Änderungen sinnvoll, aber keine allgemeine Pflicht. Unabhängig davon sollten Schwachstellen, Berechtigungen und die Wiederherstellung von Backups regelmäßig geprüft werden.